BestSafe×Logo Aikido
DevSecOps e segurança de aplicações

Seu código vai pra produção mais rápido do que a segurança consegue revisar

SAST, SCA, DAST, cloud security e AI pentest numa única plataforma — integrada ao seu pipeline e operada pela BestSafe.

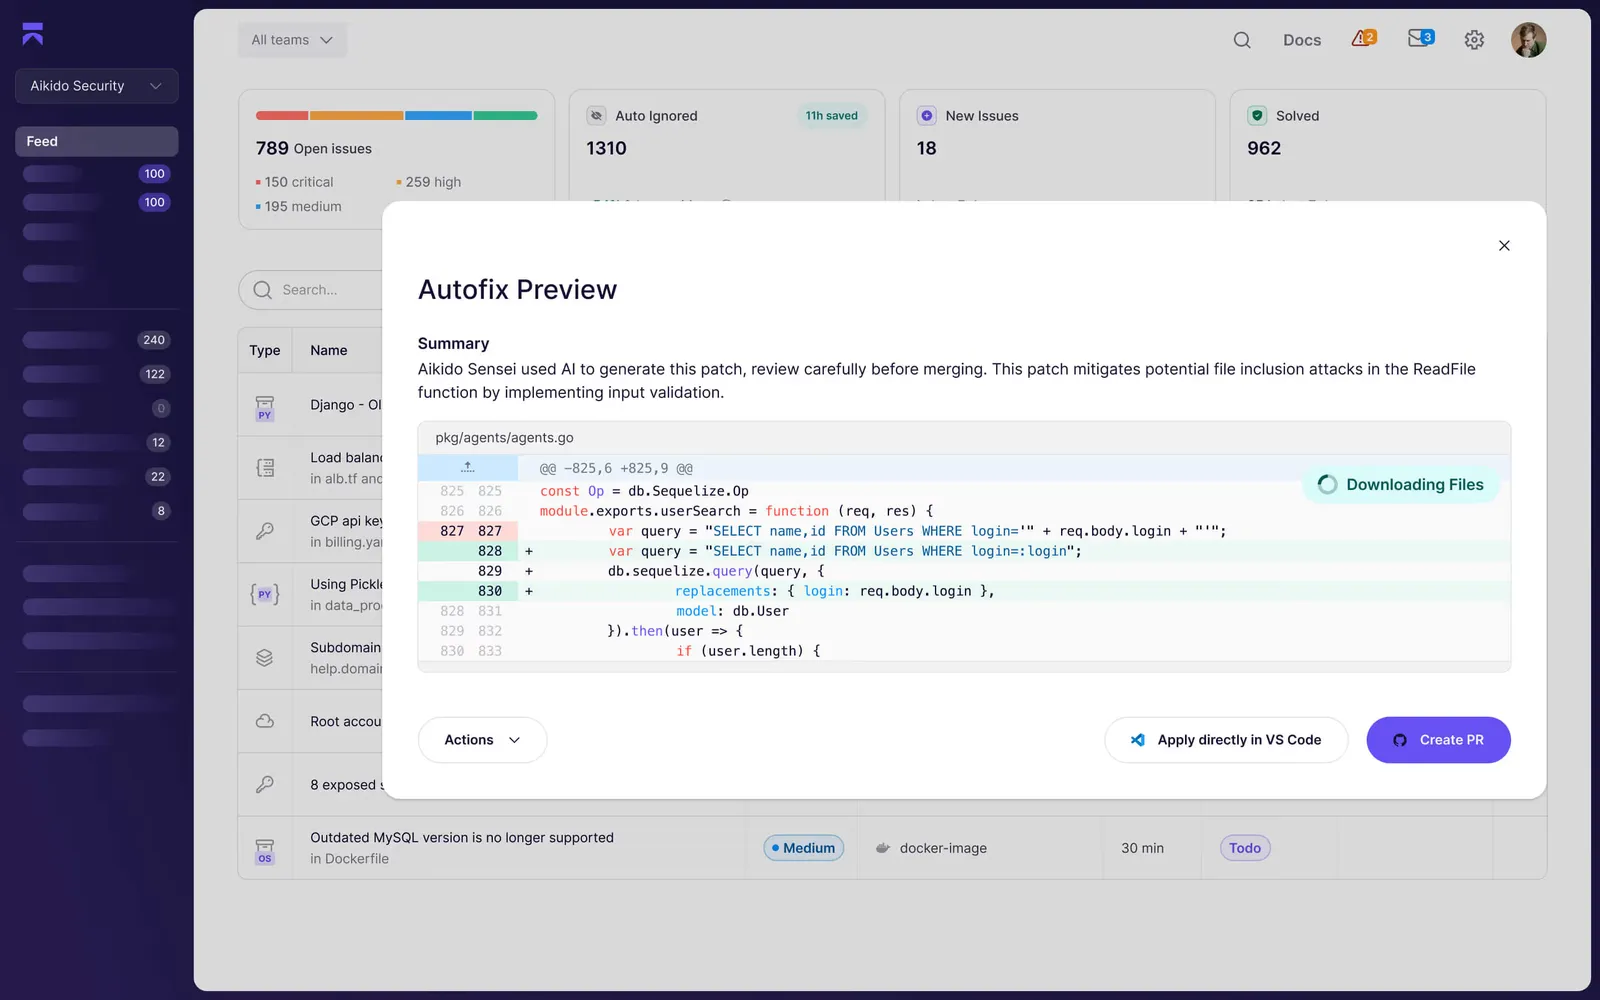
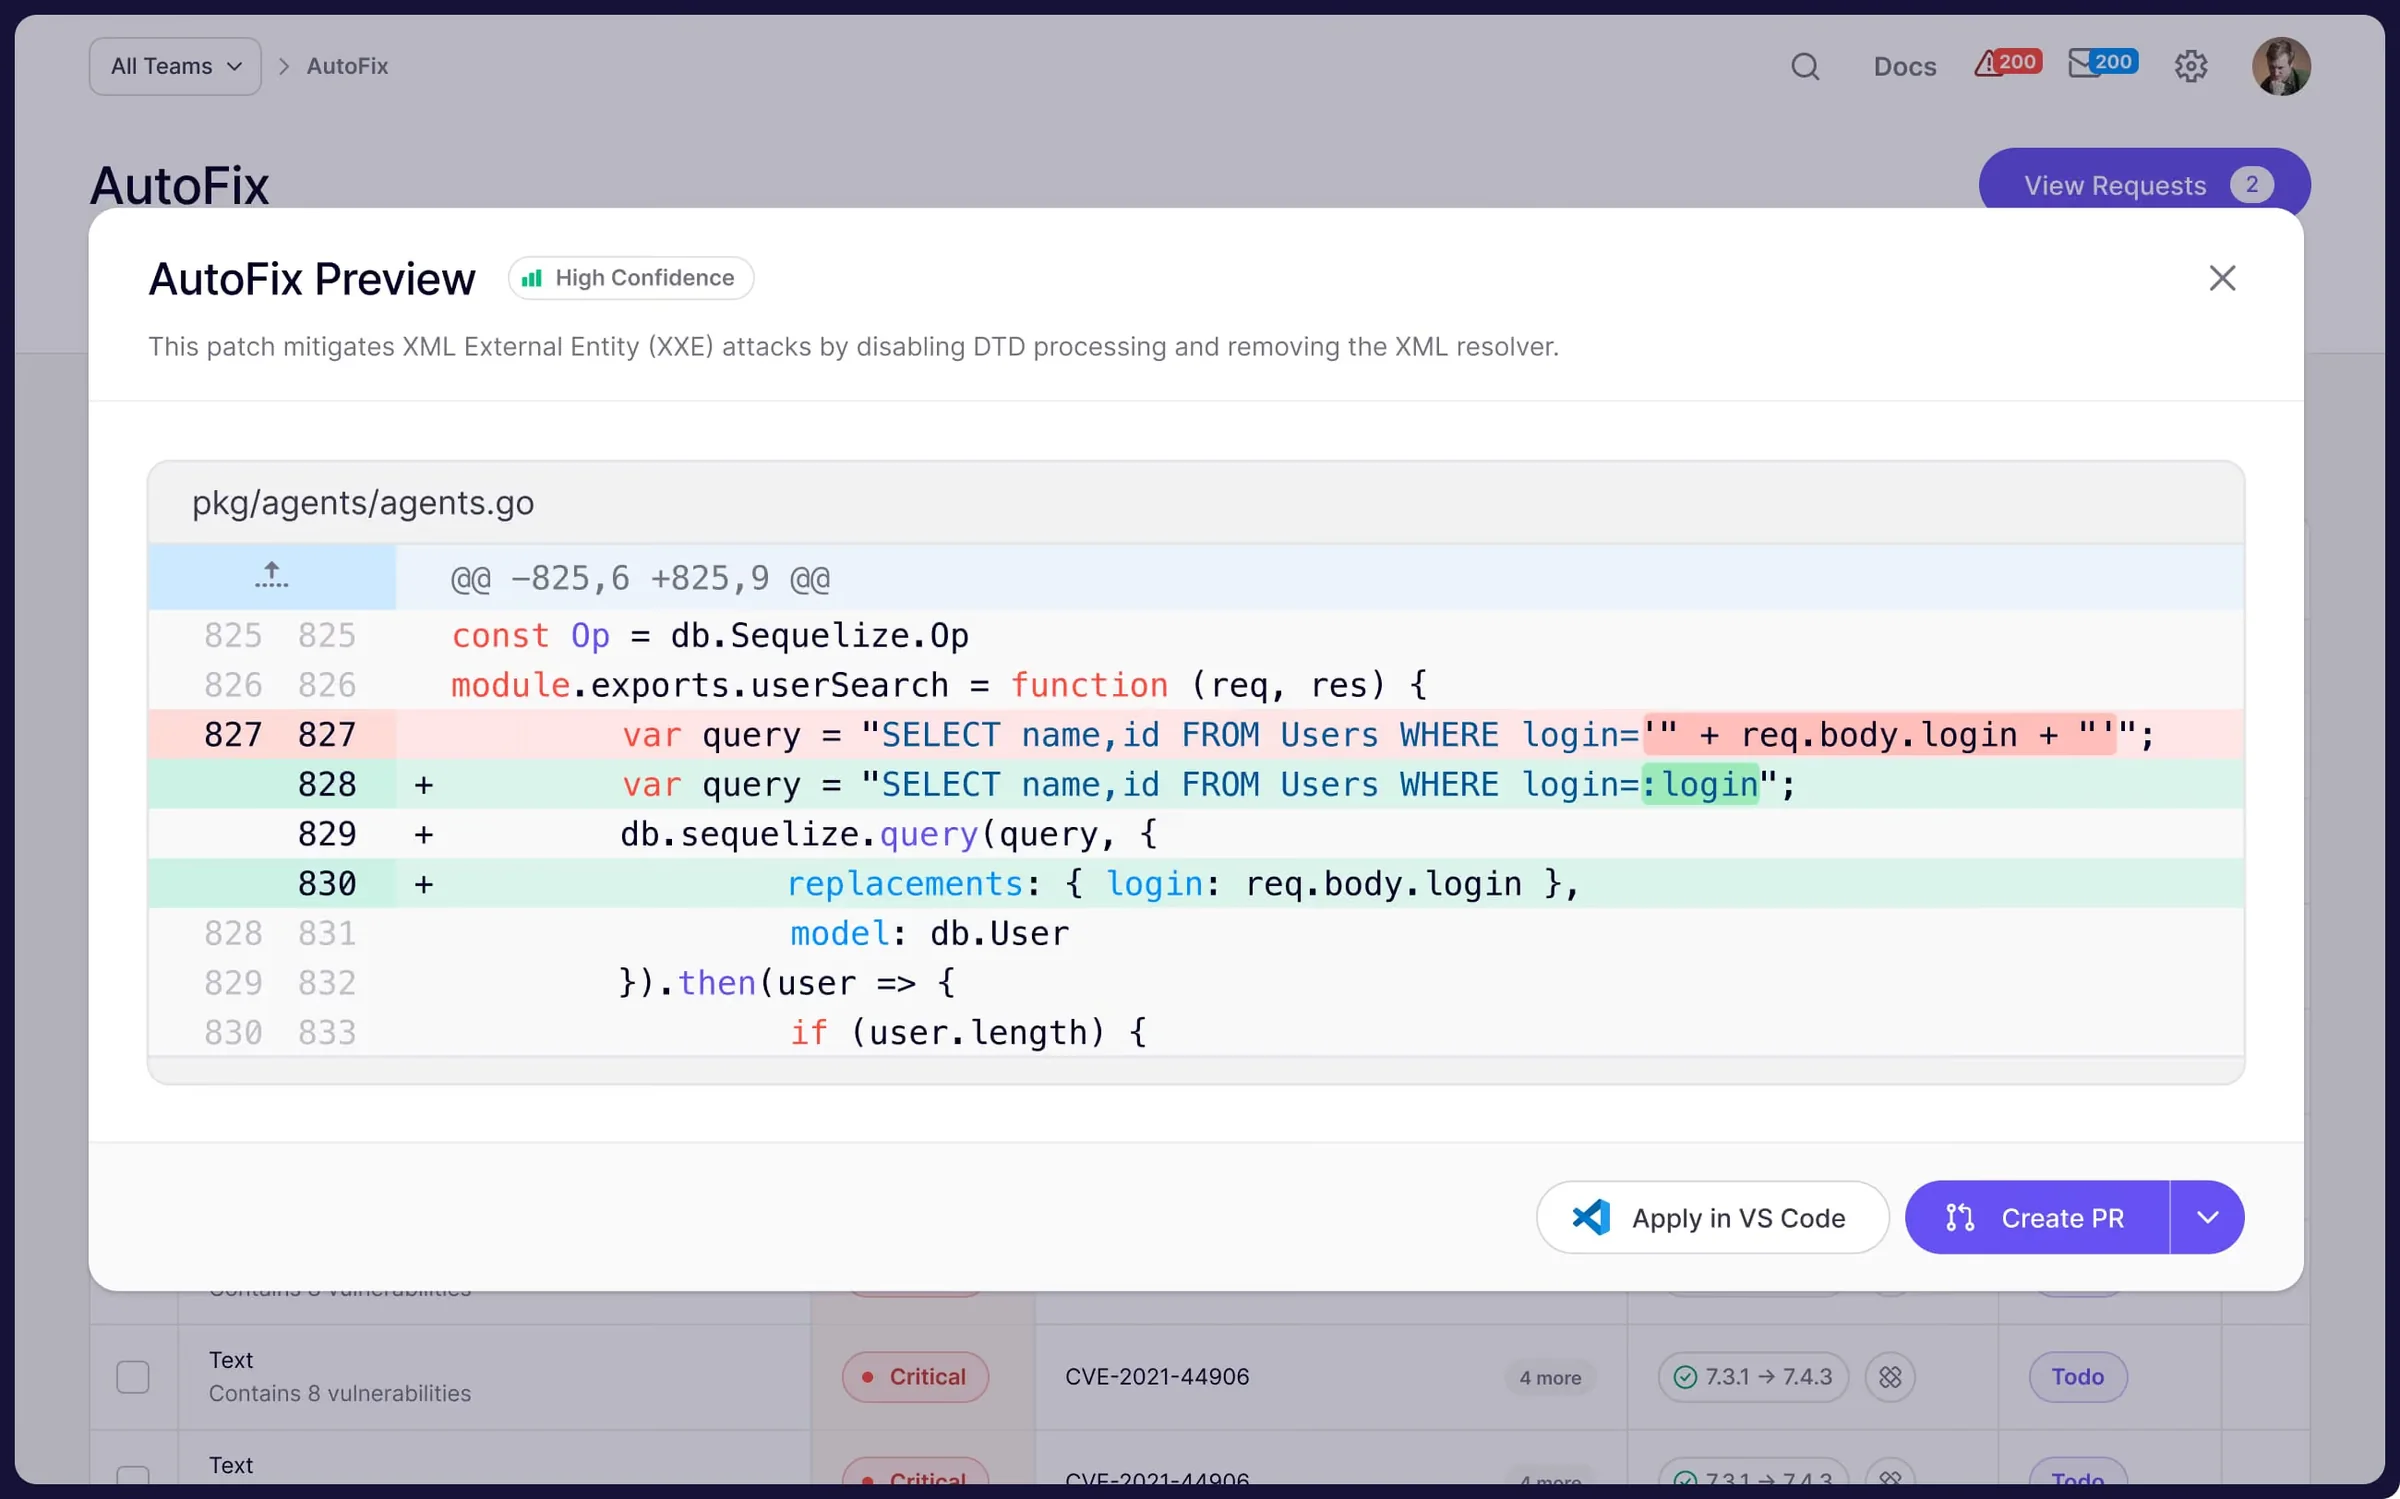
AutoFix da Aikido gerando a correção de uma SQL injection
Código: SAST, SCA e AutoFix com PR pronto pra merge
Operada pela BestSafe
Implantação, integração ao pipeline e acompanhamento contínuo.
Selo SOC 2 da AICPAISO/IEC 27001 certificada
SOC2 Type II e ISO 27001
Certificações auditadas da plataforma.
Seu código não fica armazenado
A plataforma não retém o código após a análise.
O desafio

Ferramentas legadas de AppSec geram ruído. Seu time parou de olhar.

Times de desenvolvimento fazem dezenas de deploys por semana. A segurança de aplicações tradicional não acompanha esse ritmo — testes manuais, ferramentas desconectadas e filas de revisão criam um gargalo que ou atrasa a entrega ou é ignorado.

Ferramentas de SAST e SCA tradicionais geram centenas de alertas sem contexto. Falso-positivos que desacreditam o processo, relatórios que ninguém lê e triagem que consome mais tempo do que a correção. Resultado: desenvolvedores desligam os alertas.

A saída é segurança nativa no pipeline — análise contínua de código, dependências, cloud e runtime, com triagem automática que elimina o ruído e mostra só o que importa corrigir.

31%
das violações começaram pela exploração de uma vulnerabilidade
Verizon DBIR 2026
26%
das vulnerabilidades críticas já exploradas foram totalmente corrigidas em 2025
Verizon DBIR 2026
43 dias
tempo mediano até a correção completa dessas vulnerabilidades
Verizon DBIR 2026
Diferenciais BestSafe

Da ferramenta à operação de AppSec no seu contexto

Conectamos o Aikido ao seu pipeline, definimos políticas por projeto, separamos sinal de ruído e traduzimos a postura de AppSec em relatório de board.

1
Assessment de postura atual
Avaliamos o stack, o pipeline e a maturidade de AppSec antes de configurar qualquer ferramenta.
2
Integração sob medida ao CI/CD
Conectamos o Aikido ao seu GitHub, GitLab, Bitbucket ou Azure DevOps com políticas de gate customizadas por projeto.
3
Triagem especializada
Nosso time separa sinal de ruído — você recebe só os achados que importam, priorizados por impacto real no negócio.
4
Relatório executivo de AppSec
Evolução de postura por repositório, por time e por ambiente — em linguagem de board, não de scanner.
A plataforma

Quatro camadas de segurança numa única plataforma

O Aikido unifica code, cloud, attack e runtime — eliminando a fragmentação de ferramentas e reduzindo o ruído de alertas.

Código

Aikido /code

SAST, SCA, detecção de secrets, malware e software desatualizado — scan automático a cada commit, com AutoFix que gera PR pronto pra merge.

  • Dependências (SCA)
  • SAST
  • Secrets
  • Malware em dependências
  • Licenças e SBOM
  • Software desatualizado
Prévia do AutoFix corrigindo SQL injection
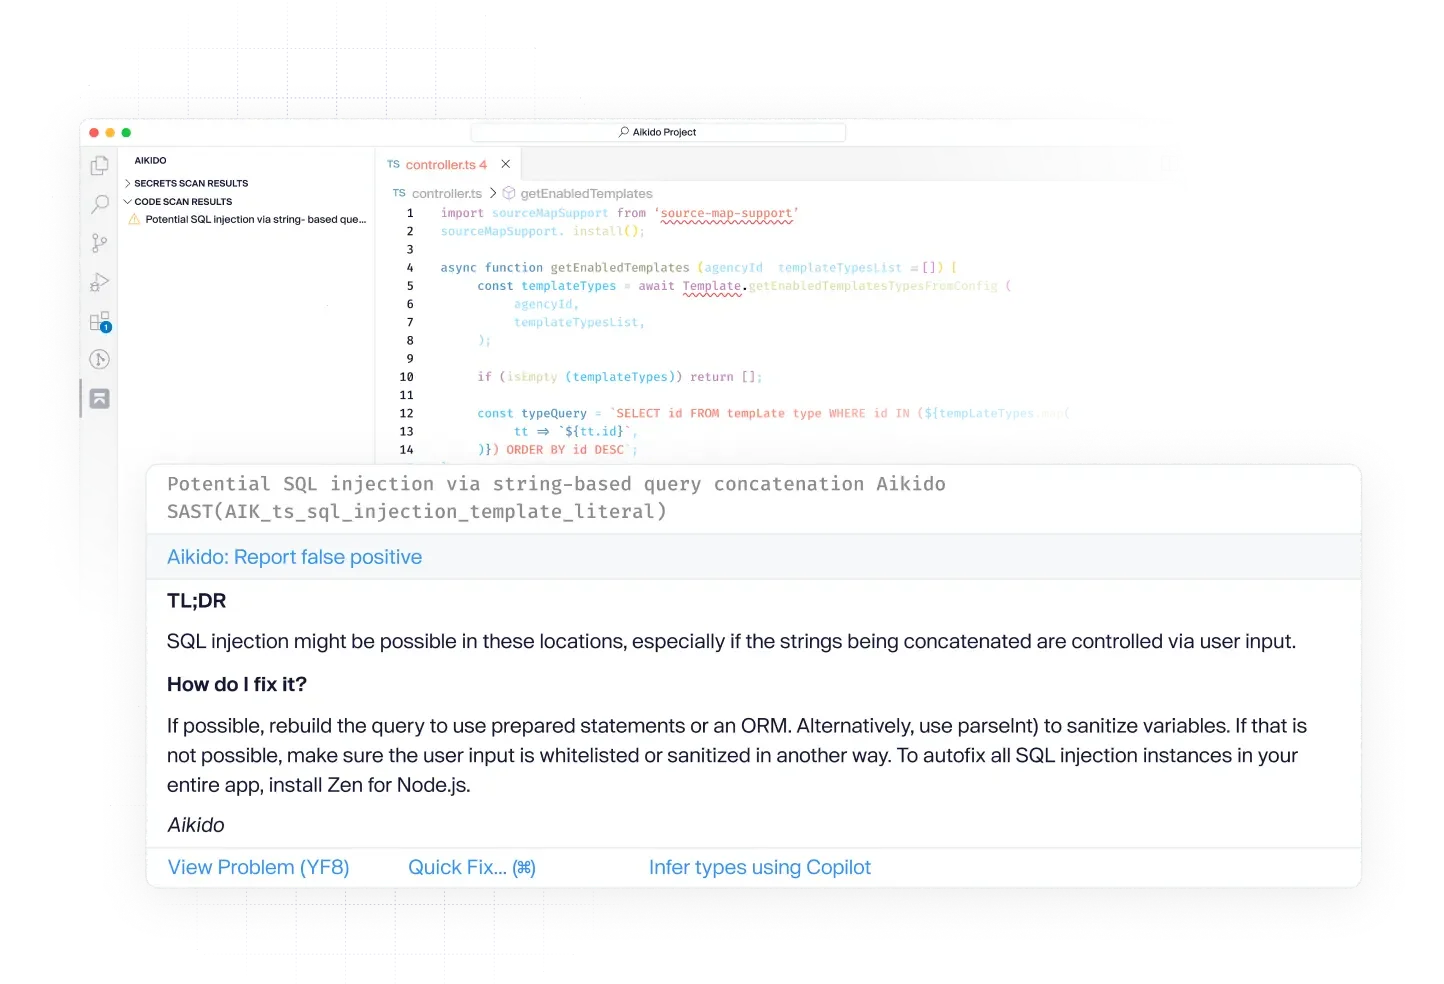
Alerta de SQL injection da Aikido dentro do VS Code
Cloud

Aikido /cloud

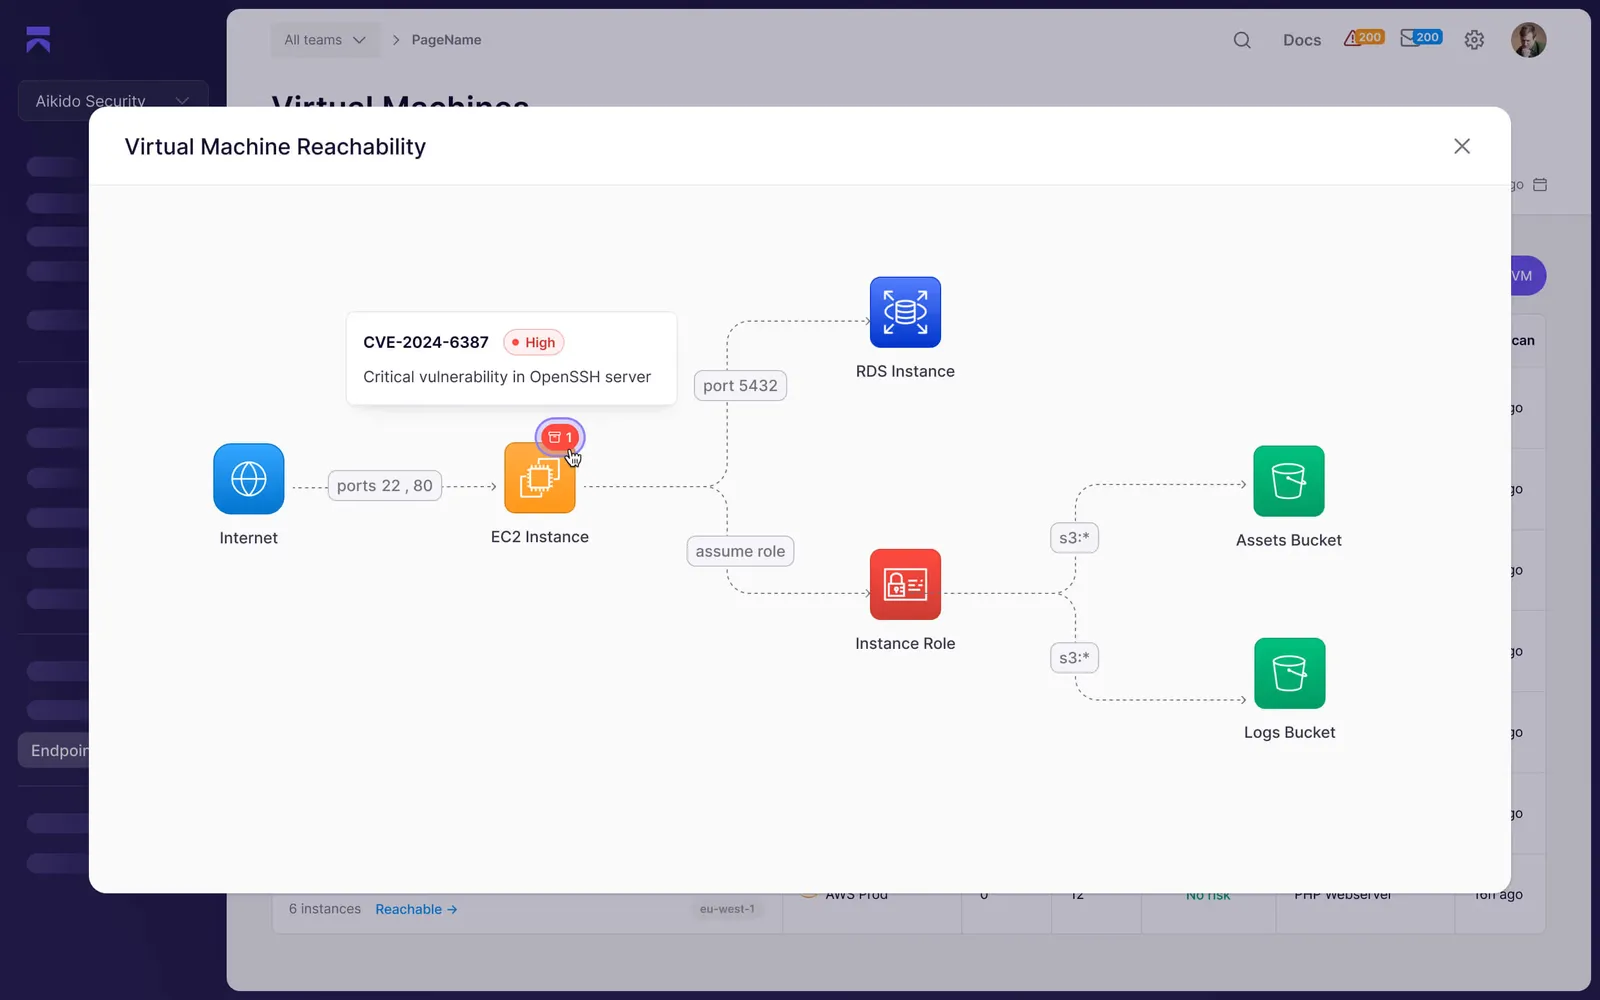
CSPM, scanning de VMs e containers, hardened images e DSPM — visibilidade completa de misconfigurações e caminhos de ataque em AWS, Azure e GCP.

  • Misconfiguração de cloud (CSPM)
  • Máquinas virtuais
  • Infraestrutura como código
  • Kubernetes e containers
  • Caminhos de ataque
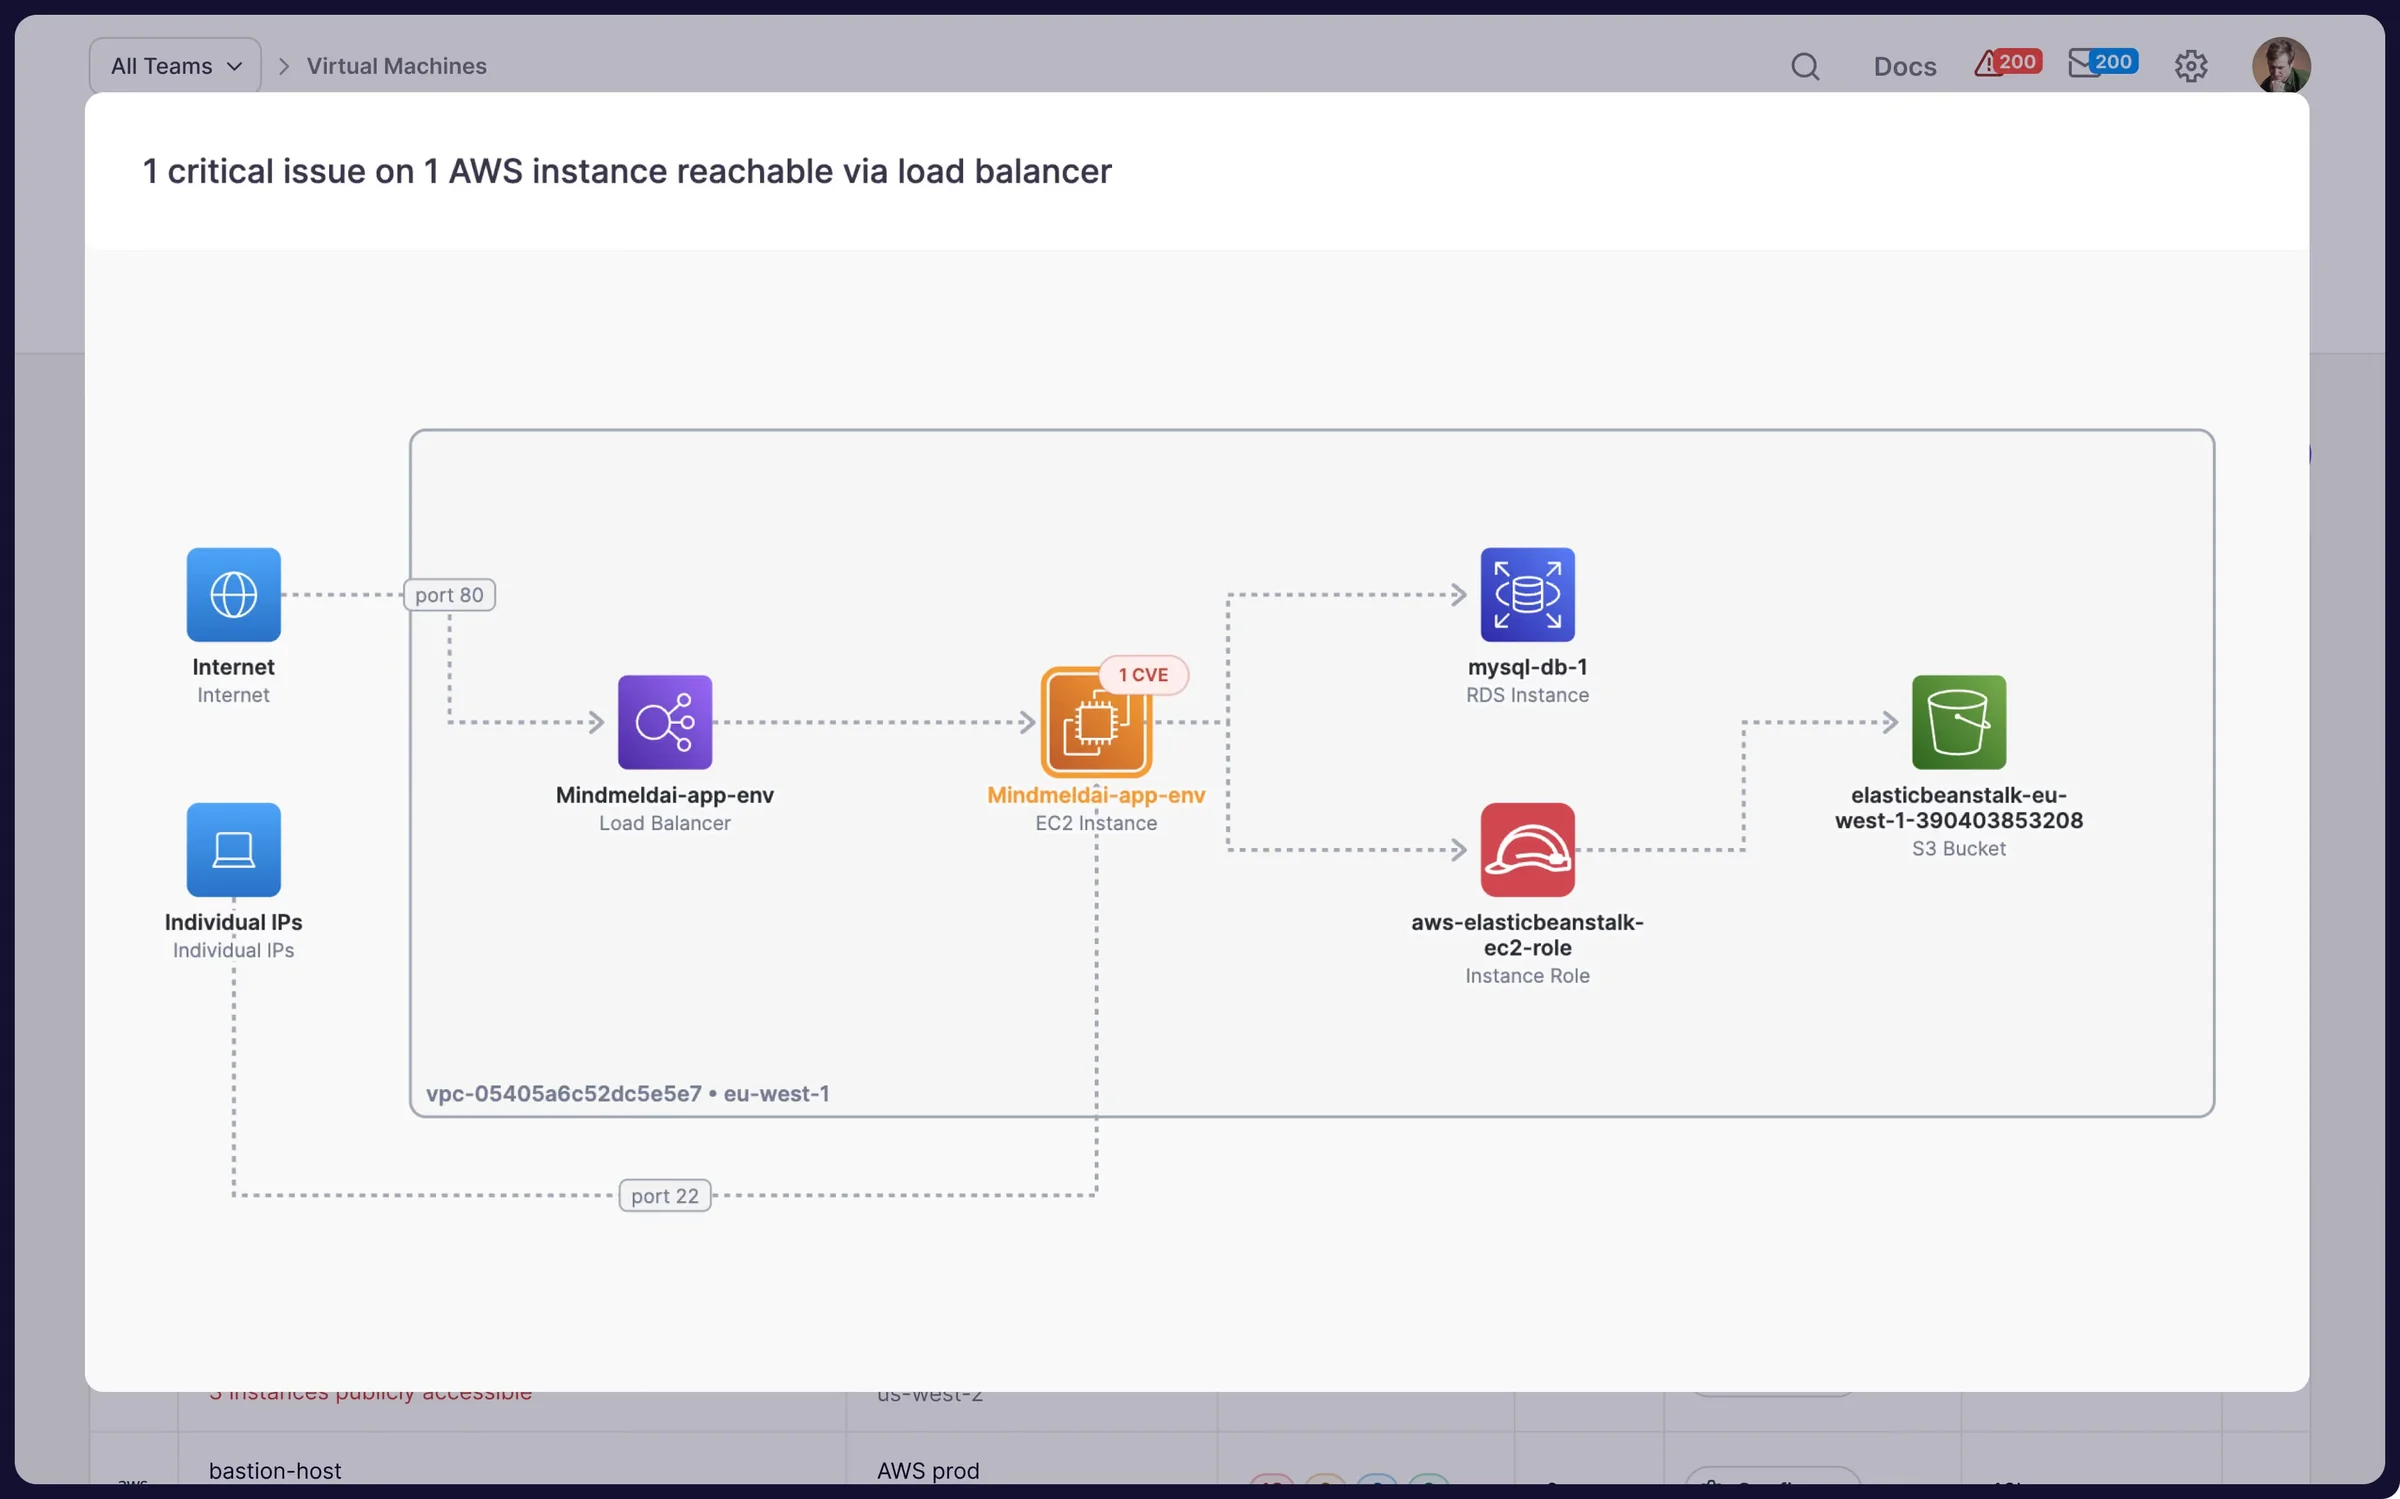
Grafo de alcançabilidade de instância EC2 exposta à internet
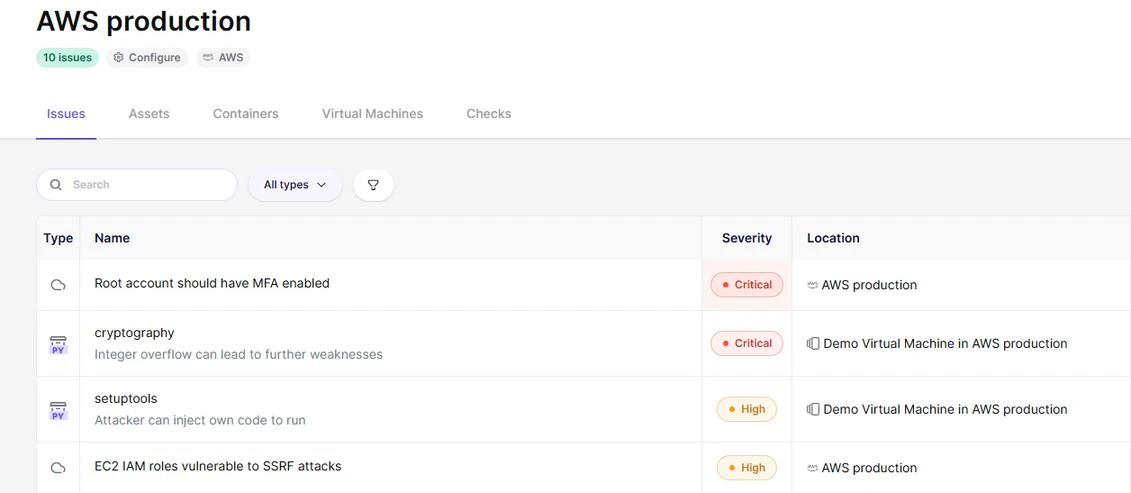
Lista de issues do ambiente AWS de produção
Ataque

Aikido /attack

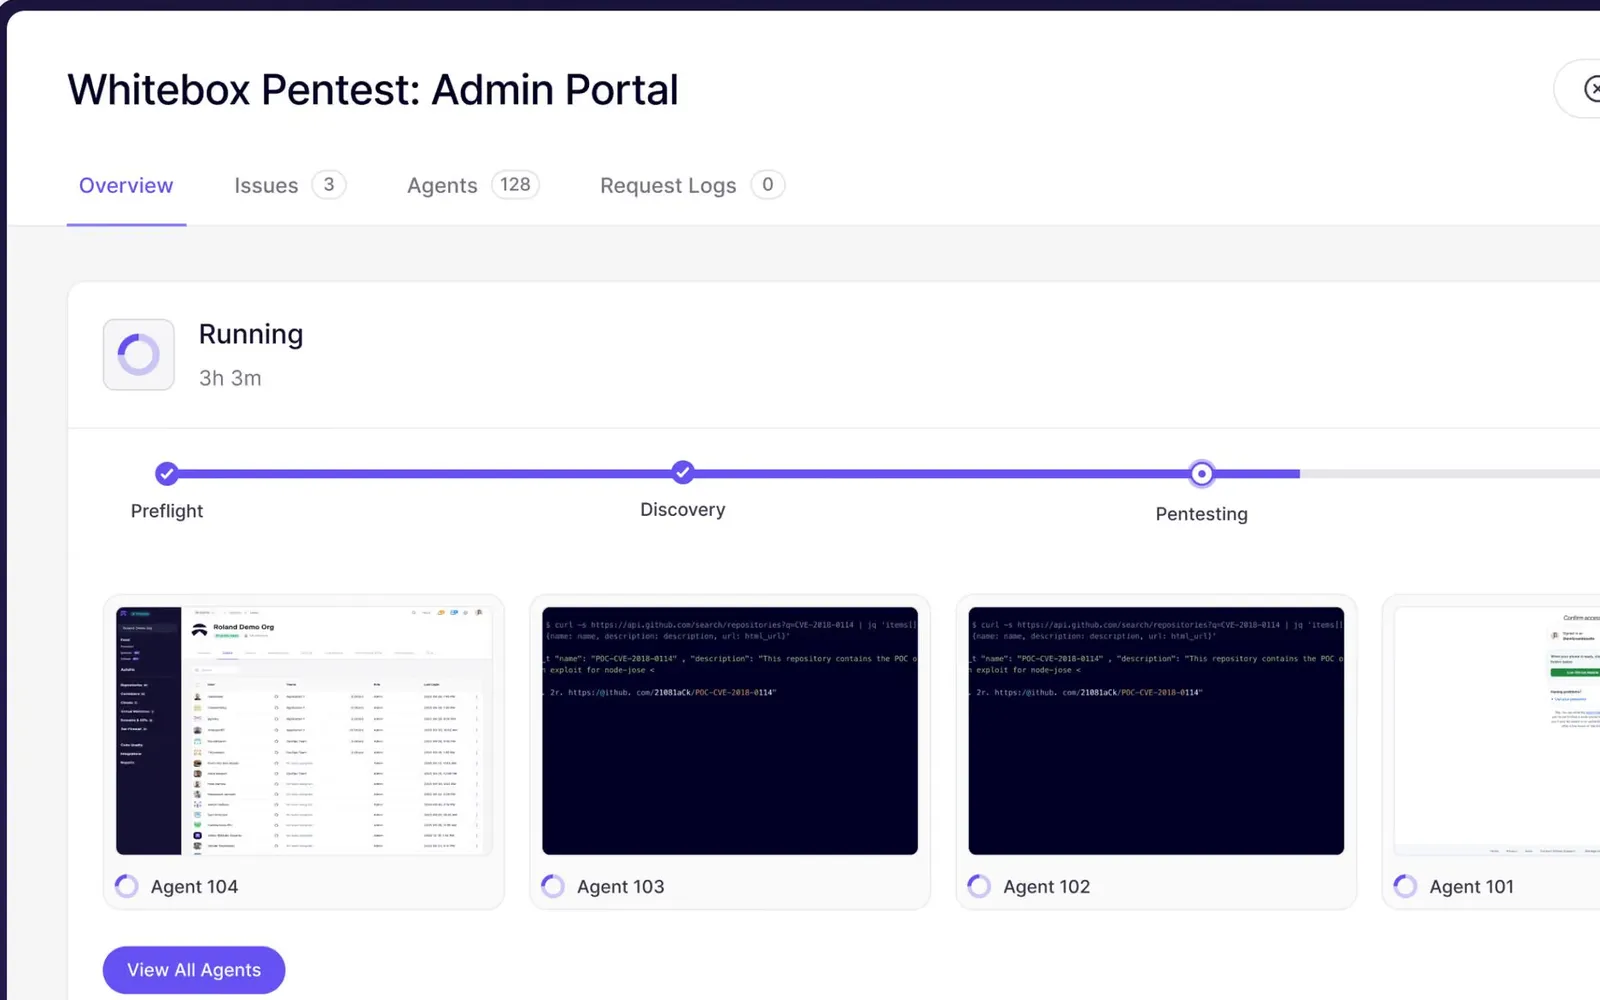
AI pentest com agentes autônomos, DAST contínuo e pentest por deploy, com relatório audit-grade.

  • Pentest contínuo com IA
  • DAST autenticado
  • Superfície de ataque
  • API scanning
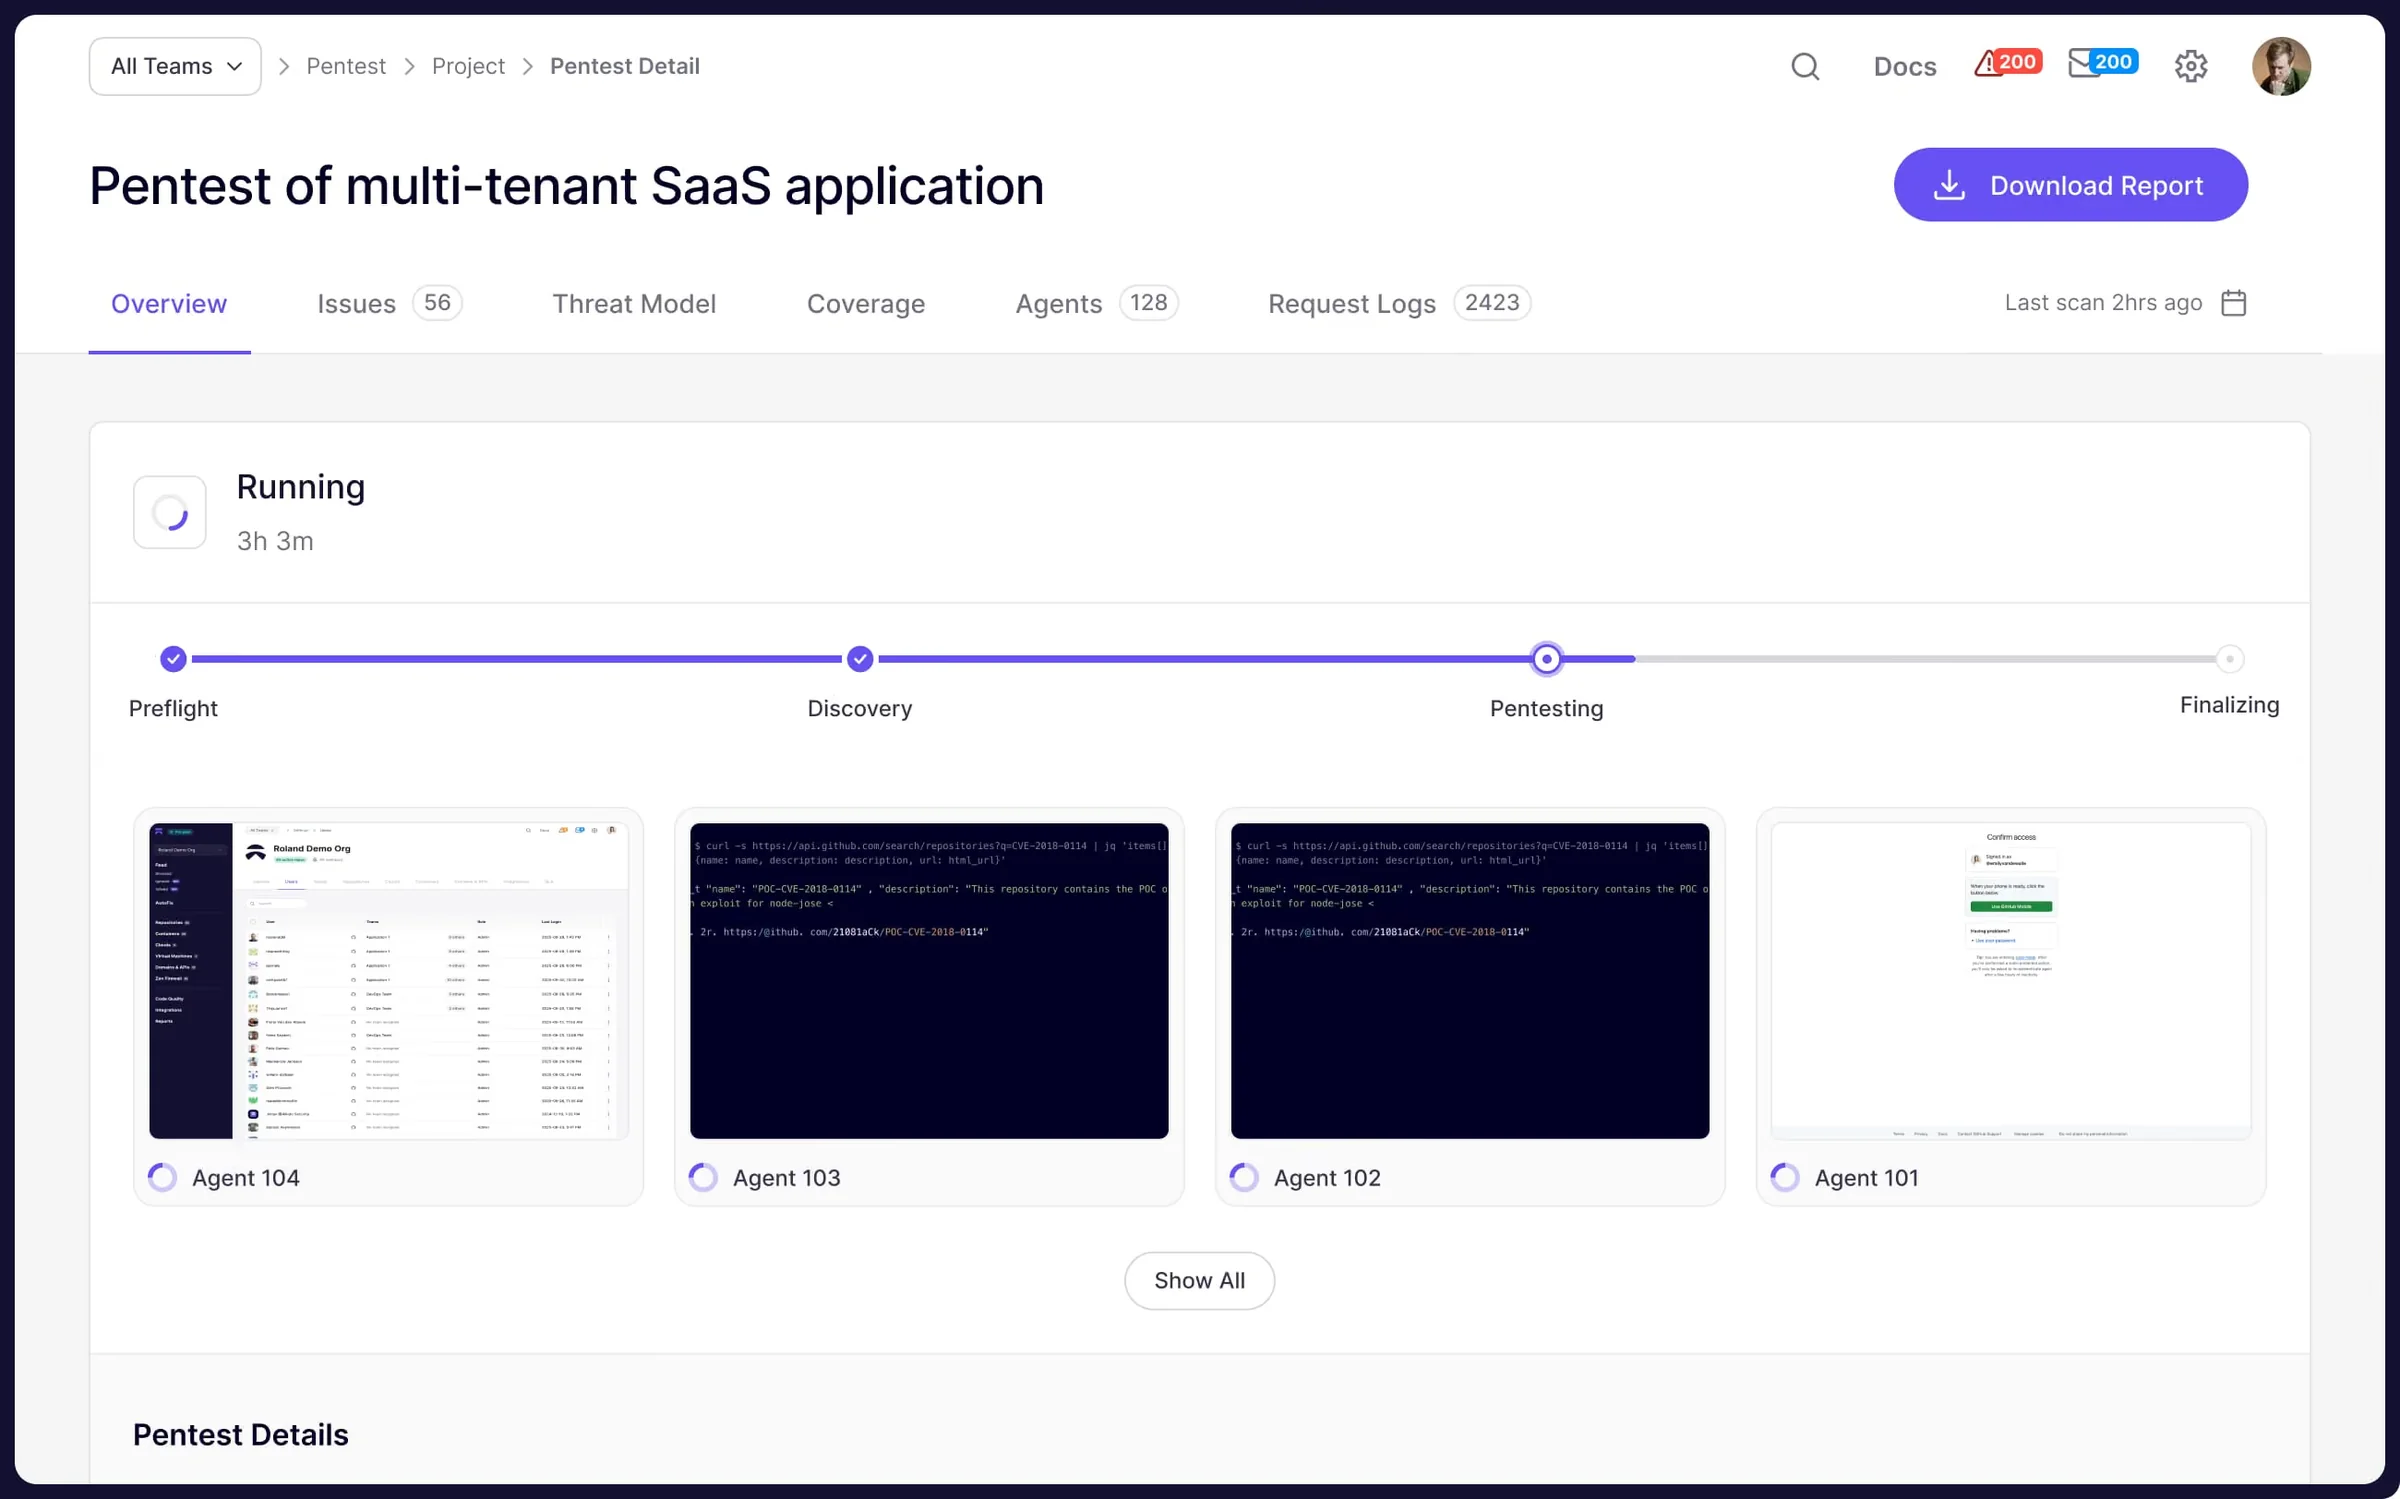
Pentest de aplicação SaaS com etapas e agentes
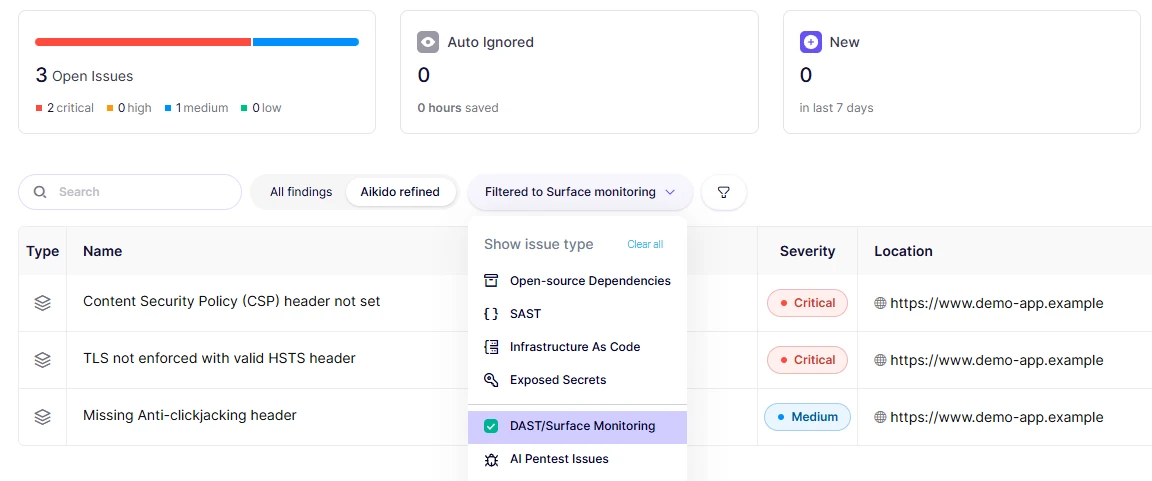
Achados de DAST filtrados por surface monitoring
Runtime

Aikido /protect

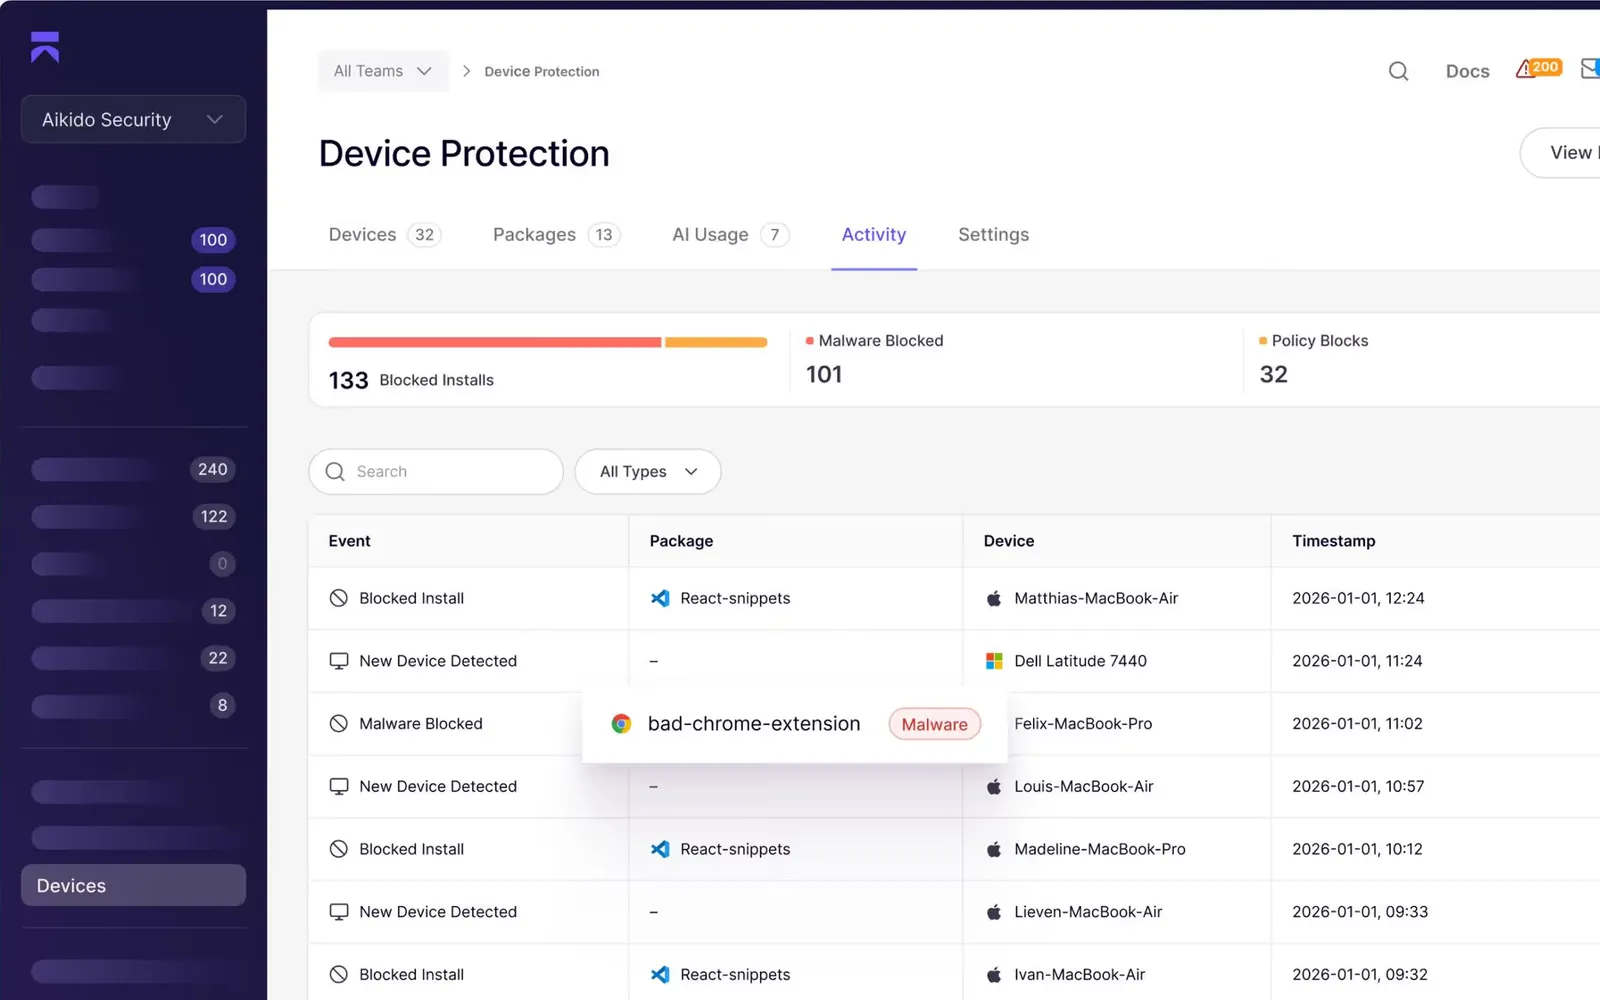
Firewall in-app (Zen), proteção de runtime, bloqueio de bots e extensões maliciosas — defesa ativa contra injections e zero-days.

  • Proteção de dispositivos
  • Runtime (Zen)
  • Proteção contra bots
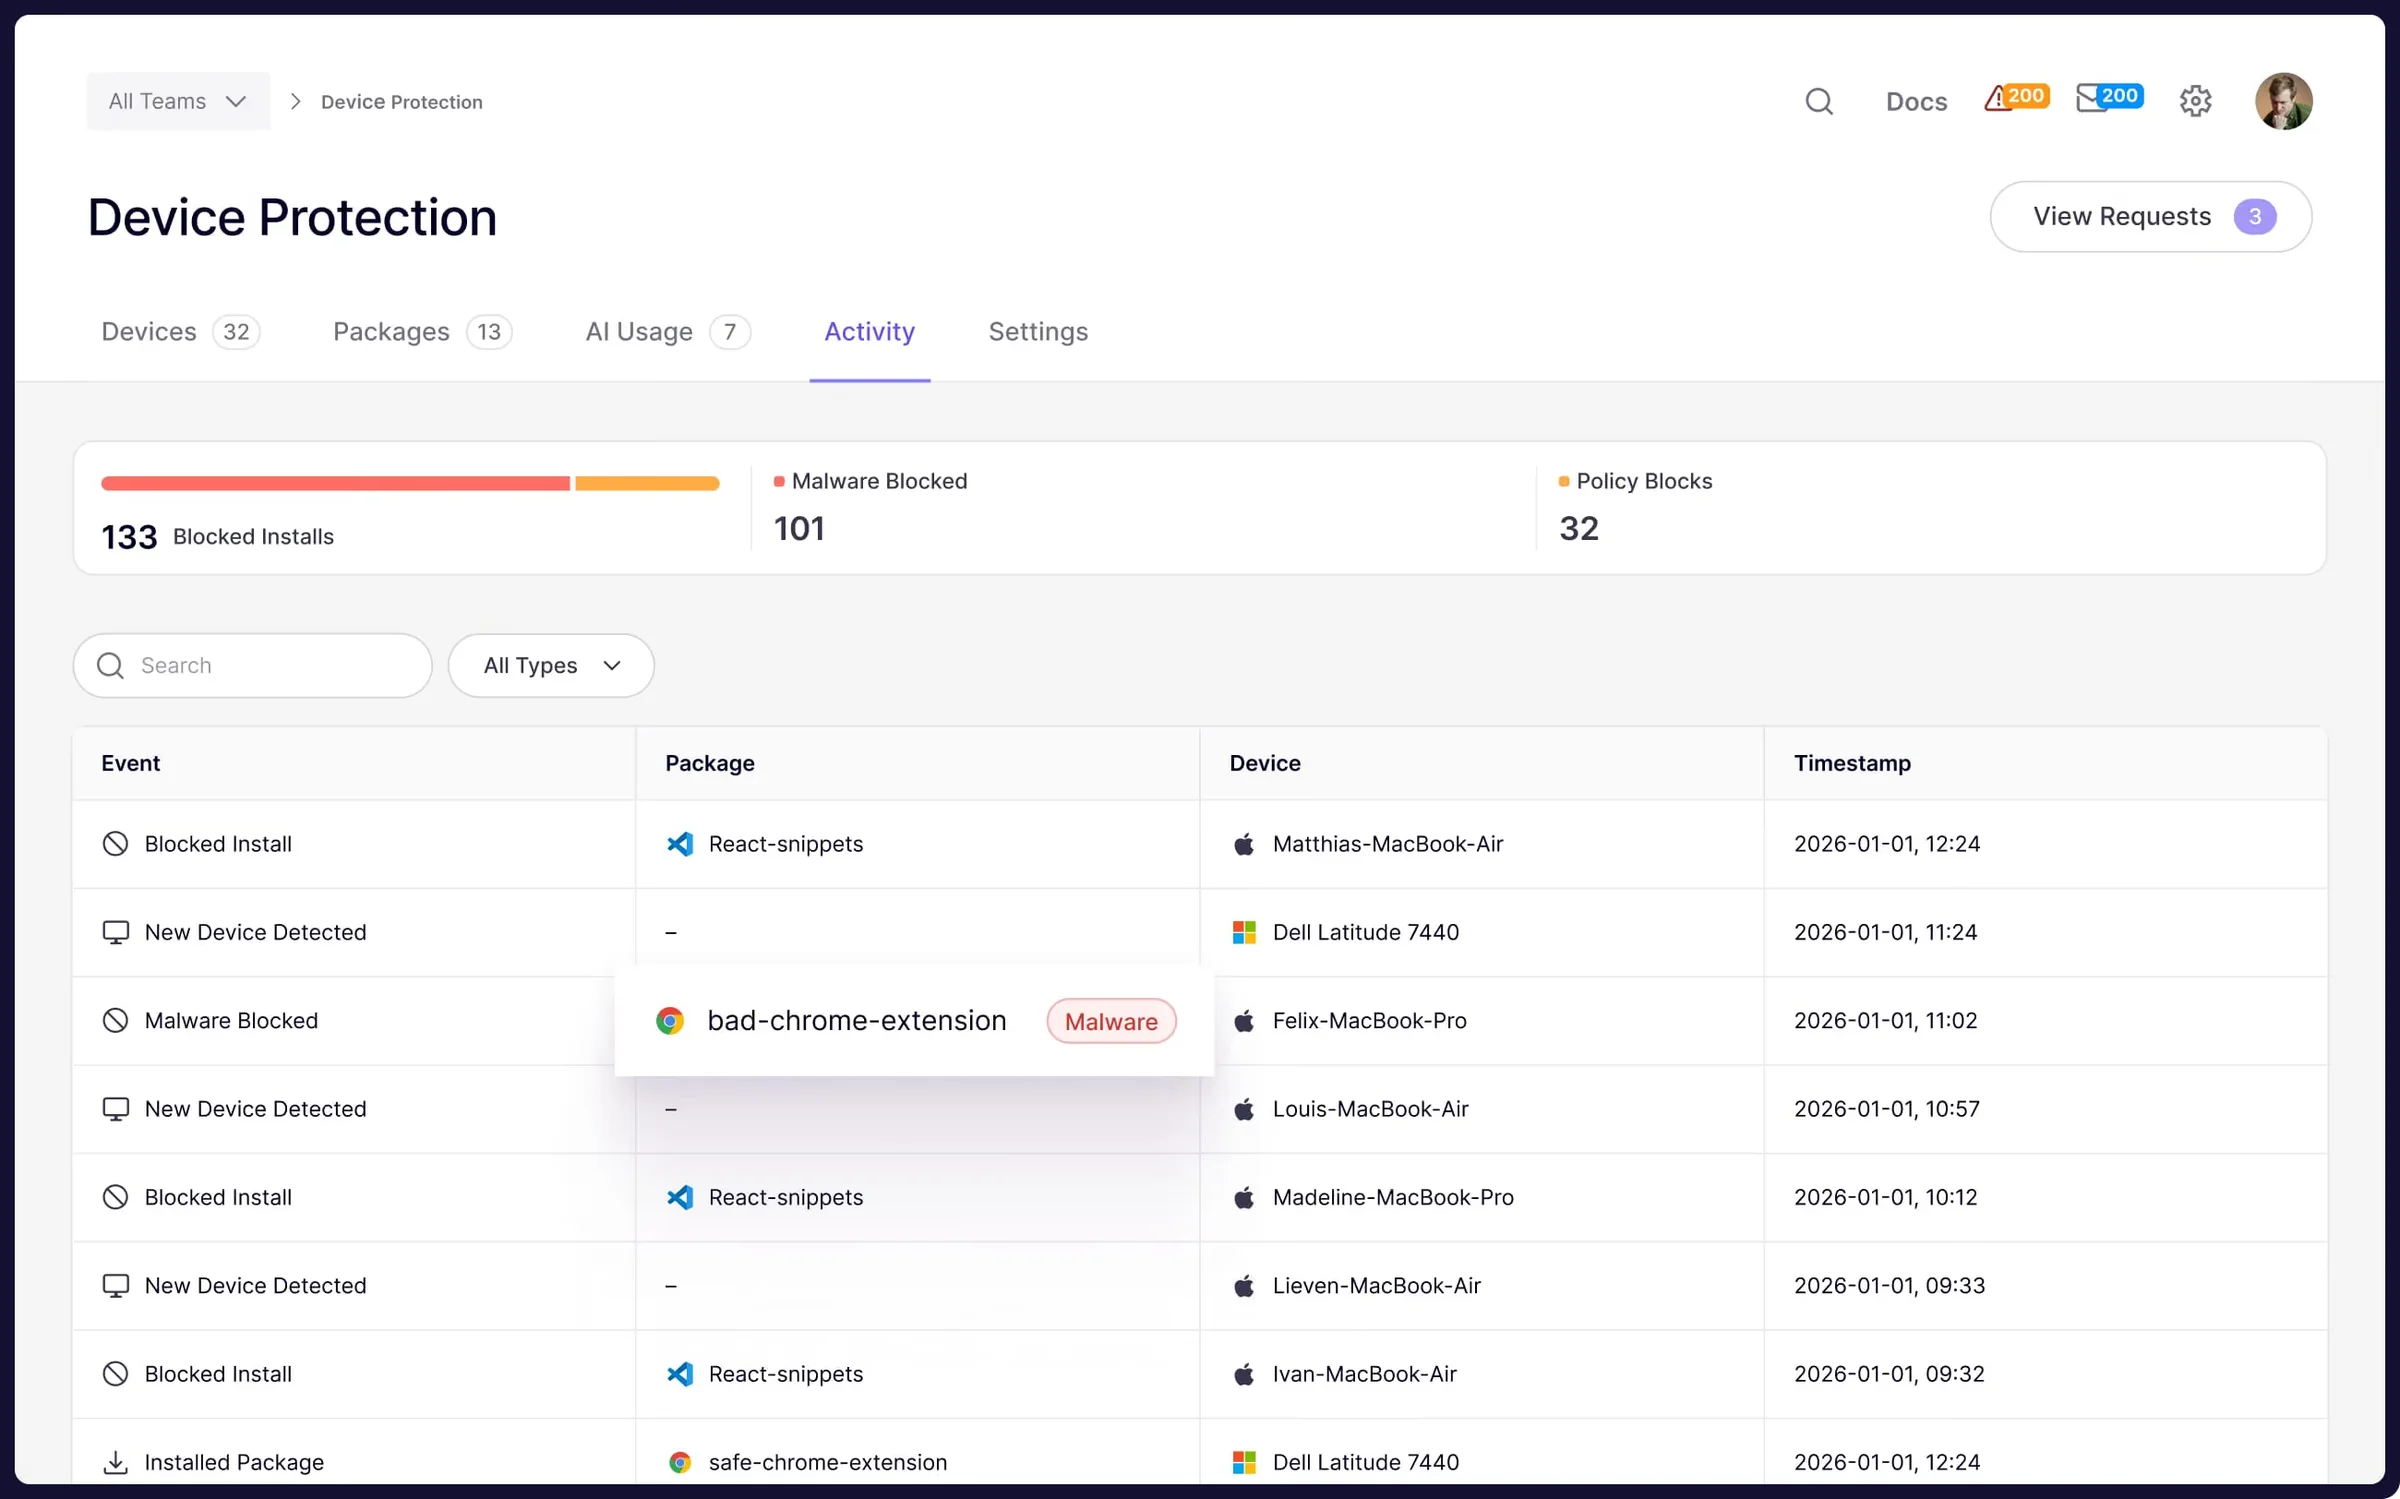
Device Protection bloqueando malware e extensão maliciosa
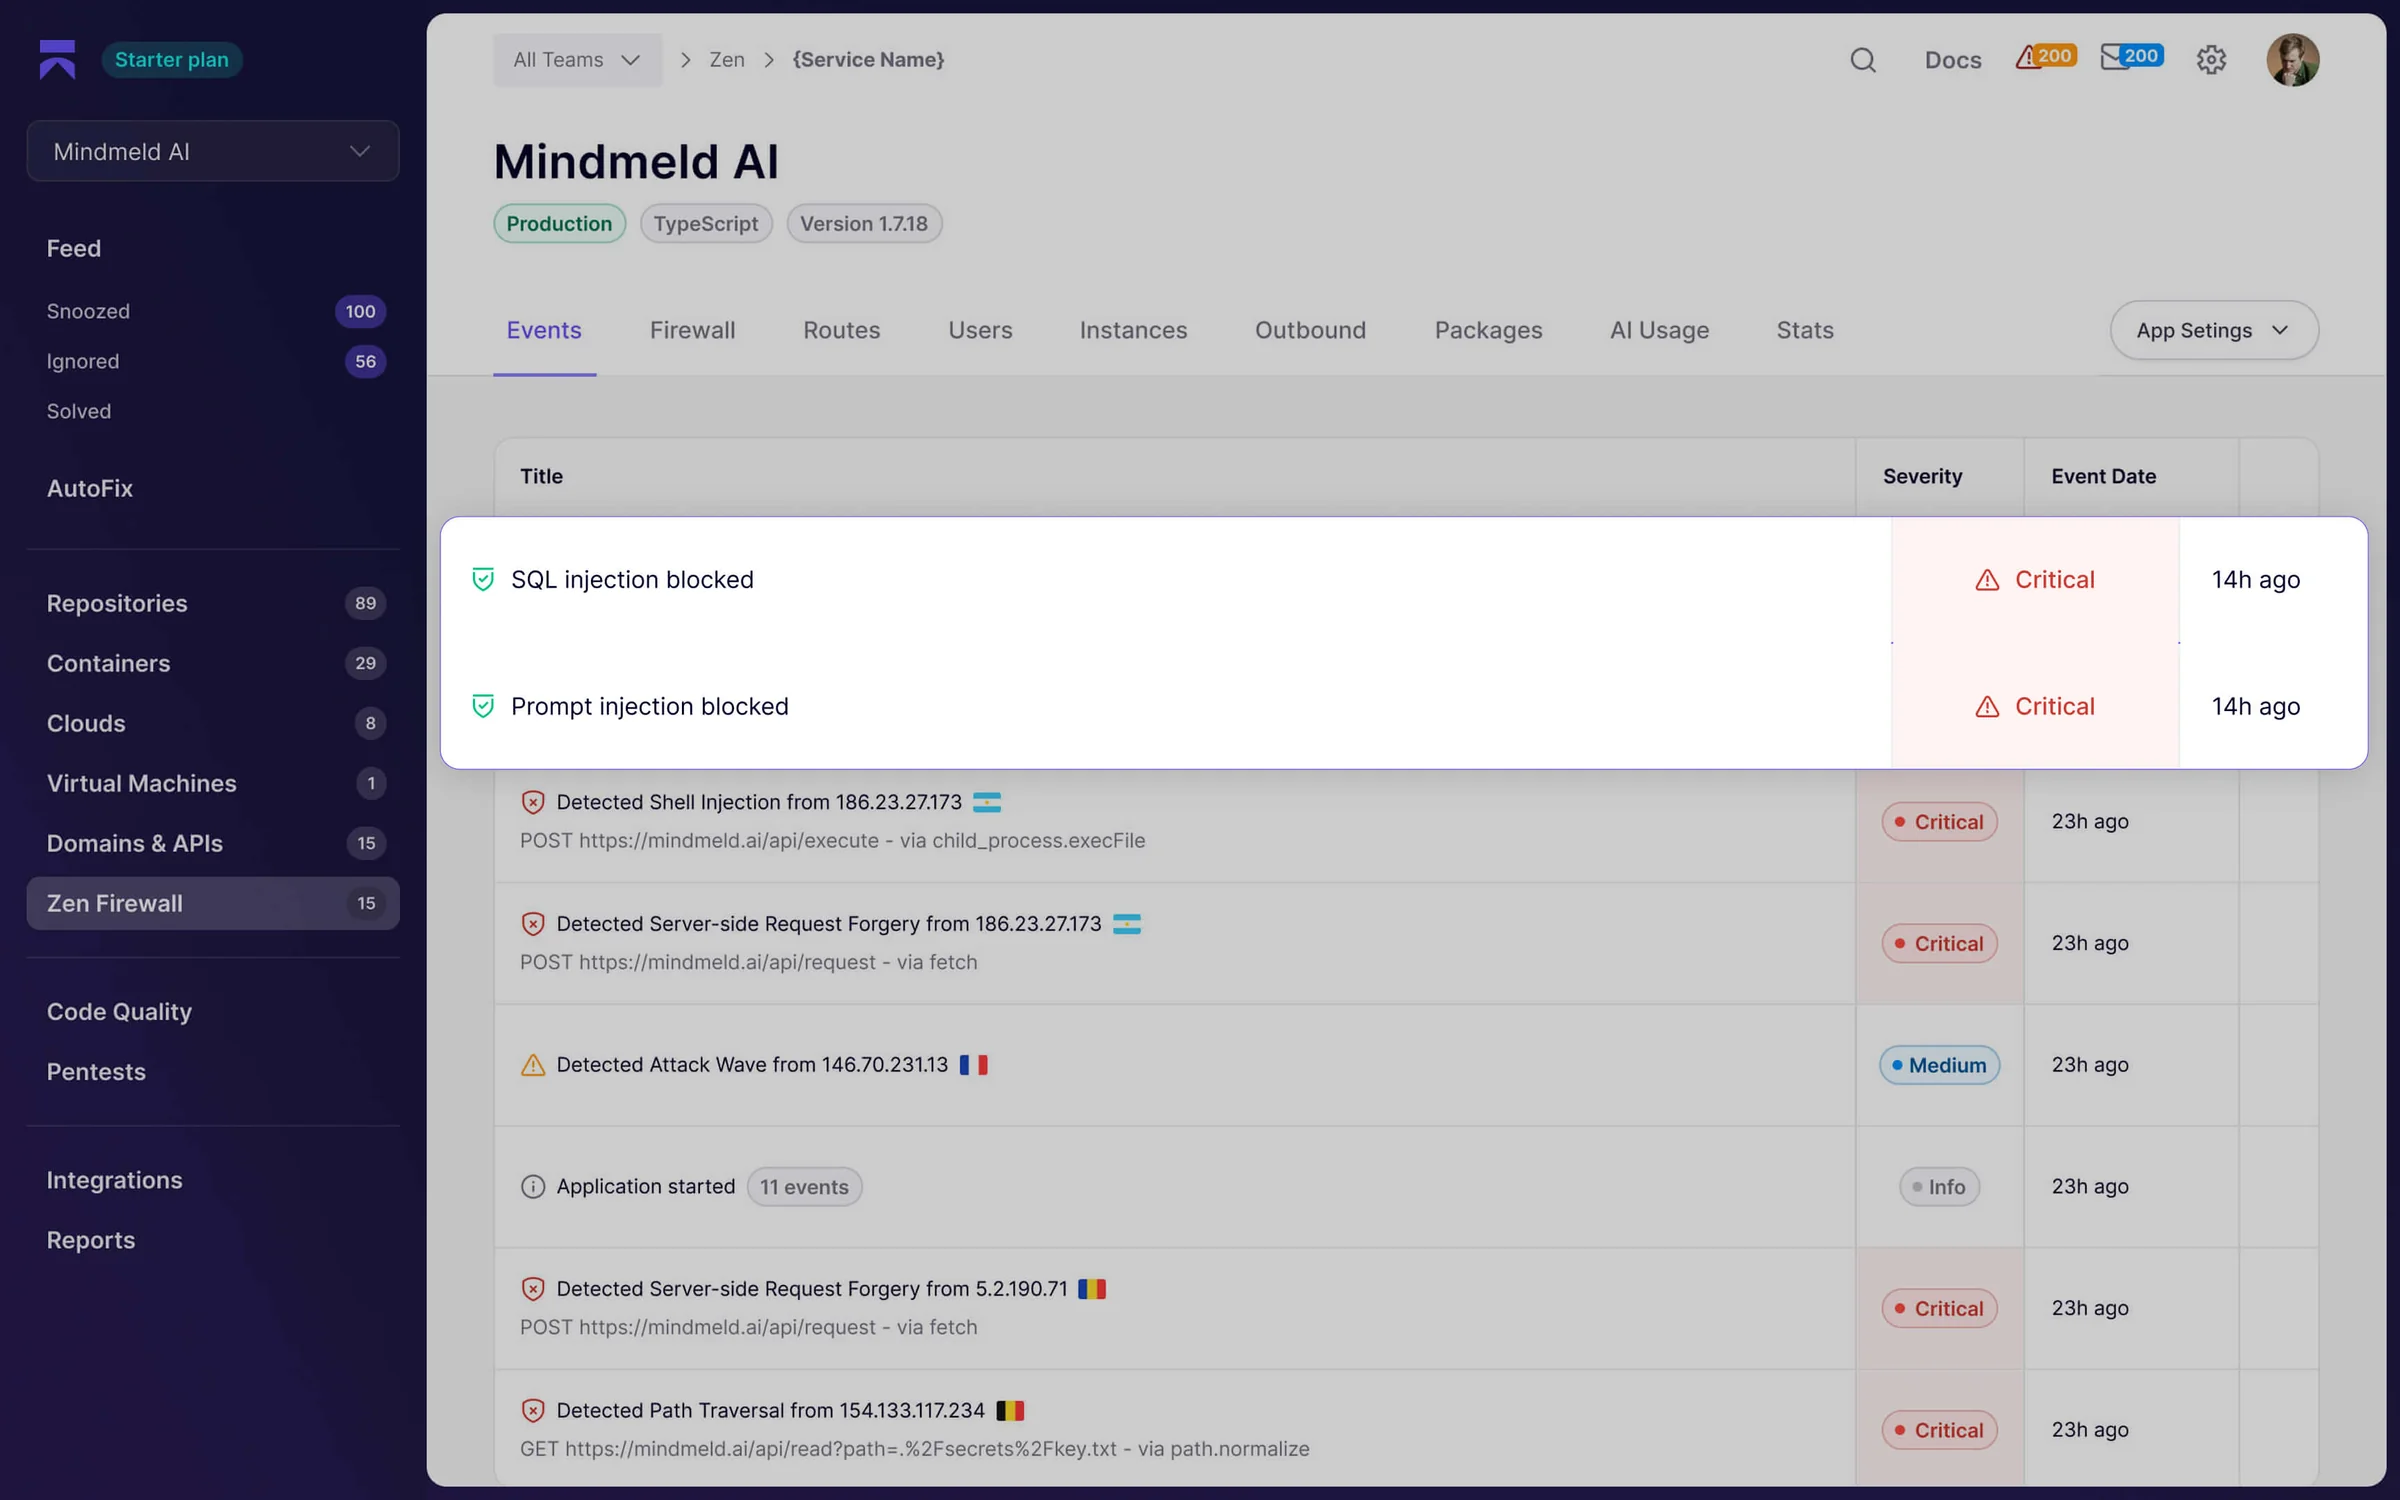
Firewall Zen bloqueando SQL injection e prompt injection
Integrações

Funciona onde seu time já trabalha

A Aikido se conecta ao repositório, à cloud, à IDE e às ferramentas do dia a dia. O alerta chega onde o time já está, sem mais uma tela para acompanhar.

Repositório e CI/CD
GitHubGitLabBitbucketAzure DevOpsDocker Hub
Cloud
Amazon Web ServicesMicrosoft AzureGoogle Cloud
IDE e IA
VS CodeJetBrainsCursorClaudeLovable
Fluxo do time
JiraSlackLinear
Compliance
DrataVanta

A integração com o seu ambiente é configurada pela BestSafe na implantação.

Conformidade

Evidência técnica para auditoria, gerada pelo que já está conectado

A plataforma cruza repositórios e ambientes de cloud com os controles técnicos dos principais frameworks e mostra onde você está e o que falta.

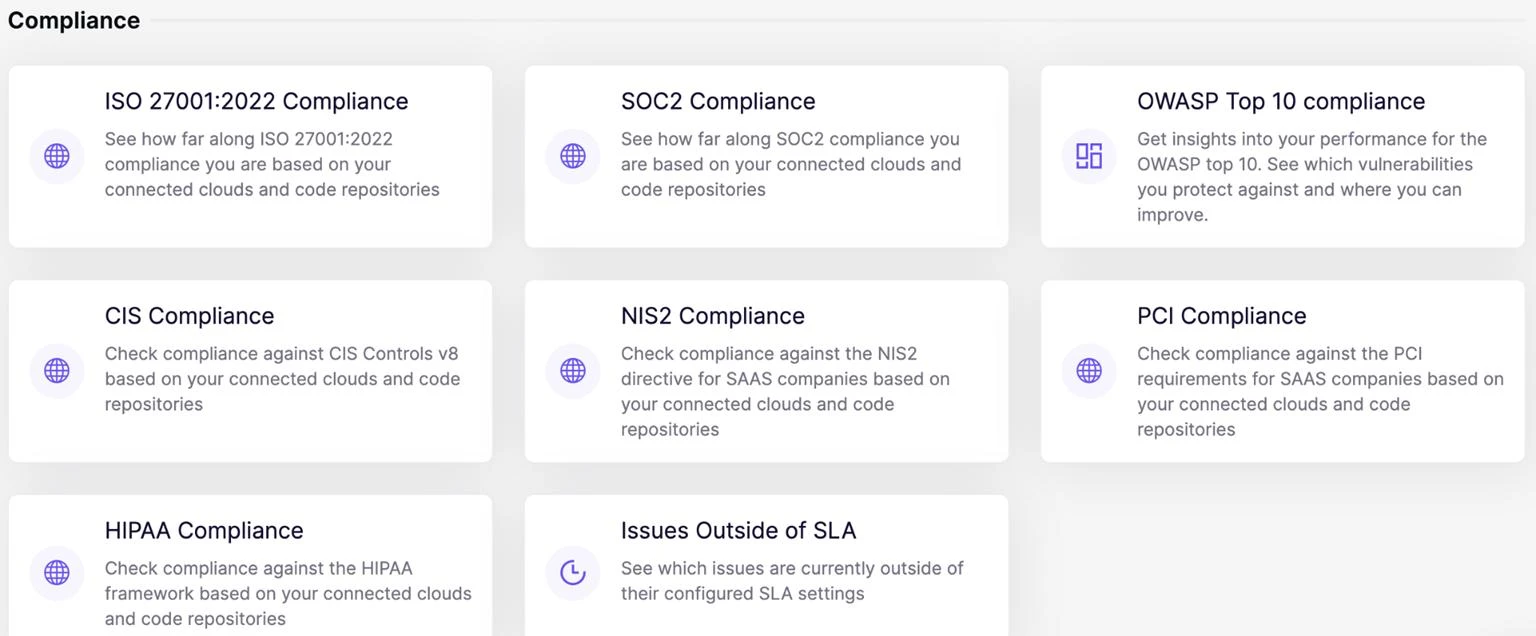
  • ISO 27001:2022 e SOC 2

    Progresso nos controles técnicos com base nos ativos conectados.

  • OWASP Top 10, CIS e PCI

    Quais riscos estão cobertos e onde a aplicação está exposta.

  • Issues fora do SLA

    Achados que passaram do prazo de correção definido pela empresa.

Tela de compliance da Aikido com ISO 27001:2022, SOC 2, OWASP Top 10, CIS, NIS2, PCI e HIPAA
Como contratar

Duas formas de operar

Modalidade 1
Autogerido
A BestSafe integra o Aikido ao seu pipeline. Seu time opera a triagem e correção.
  • •Integração com repositórios e CI/CD
  • •Configuração de políticas de gate por projeto
  • •Treinamento do time de desenvolvimento
  • •Suporte técnico BestSafe
Modalidade 2 · Recomendada
Gerenciado pela BestSafe
Nosso time faz triagem, prioriza por risco e entrega recomendações de correção. Seu time só corrige.
  • •Gestão contínua de postura de segurança das aplicações
  • •Triagem especializada com eliminação de falso-positivos
  • •Recomendações de correção contextualizadas por projeto
  • •Relatório executivo mensal de evolução de AppSec
Resultados publicados

Onboarding de 150+ desenvolvedores em 45 minutos

Dados do fabricante Aikido, atribuídos à plataforma.

GEA
45 minpara 150+ desenvolvedores
Onboarding de 150+ desenvolvedores em 45 minutos, com visibilidade imediata de postura de segurança.

A GEA, multinacional de engenharia com mais de 18 mil funcionários, adotou o Aikido para unificar a visão de segurança de aplicações em escala global.

Ler o caso →
Simployer
<1 mindo alerta ao merge
Resolução de vulnerabilidades em menos de 1 minuto — Aikido cria o pull request, testes passam, merge feito.

A Simployer, plataforma de HRM nórdica, reduziu drasticamente o tempo de correção usando AutoFix do Aikido integrado ao pipeline.

Ler o caso →
Com a ferramenta anterior, era 'aqui está tudo, boa sorte'. Com o Aikido, a triagem simplesmente funciona.
Christian Schmidt
VP, Security & IT — Go Autonomous
O Aikido nos ajuda a encontrar pontos cegos que não conseguíamos cobrir com as ferramentas existentes. Foi transformador para nós, muito além de SCA.
Nicolai Brogaard
Service Owner SAST & SCA — Visma

Perguntas frequentes

Dúvidas que ouvimos antes de fechar

Se sua dúvida não está aqui, fale direto com nosso time — respondemos em até 1 dia útil.

Não armazena. O scan roda em container isolado e descartável — código é removido após a análise. Acesso é read-only ao repositório. A plataforma é SOC 2 Type II e ISO 27001 — desenhada para atender exatamente essa preocupação.

Próximo passo

30 minutos para avaliar a postura de segurança das suas aplicações

Um diagnóstico direto com nosso time — sem chatbot, sem apresentação genérica. Avaliamos seu pipeline, mostramos o Aikido em ação e indicamos o modelo certo para a sua operação.