BestSafe×Ethiack
Pentest e validação contínua de exposição

Descubra o que é explorável antes que alguém explore

Mapeamento contínuo da superfície de ataque e pentest autônomo com prova de exploração em cada achado — plataforma Ethiack implantada e operada pela BestSafe.

Operada pela BestSafe
Implantação, calibragem de escopo e leitura dos resultados com o seu time
Teste disparado por mudança
Cada alteração de código ou de infraestrutura aciona um novo ciclo de validação
Prova em cada achado
Todo risco confirmado vem com passo a passo reproduzível, não com alerta genérico
O desafio

A superfície muda todo dia. O teste anual, não.

A maioria das empresas descobre o que estava exposto depois do incidente. O pentest anual cumpre a exigência da auditoria, mas no dia seguinte ao relatório um subdomínio novo subiu, uma API mudou de versão e um ambiente de homologação ficou acessível — e nada disso estava no escopo testado.

Scanner automatizado não resolve porque não comprova. Ele aponta centenas de vulnerabilidades possíveis, sem confirmar se alguma é de fato explorável no seu contexto. O time de segurança gasta mais tempo separando ruído do que corrigindo o que importa, e o que importa fica na fila.

A saída é validação contínua com prova: descobrir os ativos expostos antes dos atacantes, testar de forma recorrente e receber apenas o que foi confirmado como explorável, com o caminho de correção junto.

31%
das violações começam com exploração de vulnerabilidade — pela primeira vez, o principal vetor de acesso inicial
Verizon DBIR 2026
48%
das violações envolveram um terceiro, como fornecedor ou parceiro
Verizon DBIR 2026
R$ 7,19 mi
custo médio de uma violação de dados no Brasil
IBM Cost of a Data Breach 2025
Diferenciais BestSafe

Quem define o escopo e lê o resultado com você

A plataforma testa sozinha. A decisão do que testar primeiro e do que fazer com o achado é onde entramos.

1
Mapeamento de escopo
Levantamos os domínios, ambientes e ativos críticos, incluindo o que não está no inventário oficial.
2
Calibragem do teste
Definimos profundidade, frequência e regras de engajamento conforme a criticidade de cada ativo.
3
Triagem e priorização
Traduzimos o achado técnico em risco de negócio e definimos a ordem de correção com o seu time.
4
Acompanhamento de remediação
Reteste após a correção e evolução da postura medida ao longo do tempo.
A tecnologia

Do mapeamento à prova, sem intervenção manual

O Hackian é o motor de IA agêntica da Ethiack. Ele não para na detecção — executa a exploração de forma controlada e entrega a evidência.

Ver

Descoberta autônoma

Enumeração contínua de subdomínios, resolução de DNS, varredura de portas e identificação de serviços. O mapa da superfície se atualiza sozinho conforme o ambiente muda.
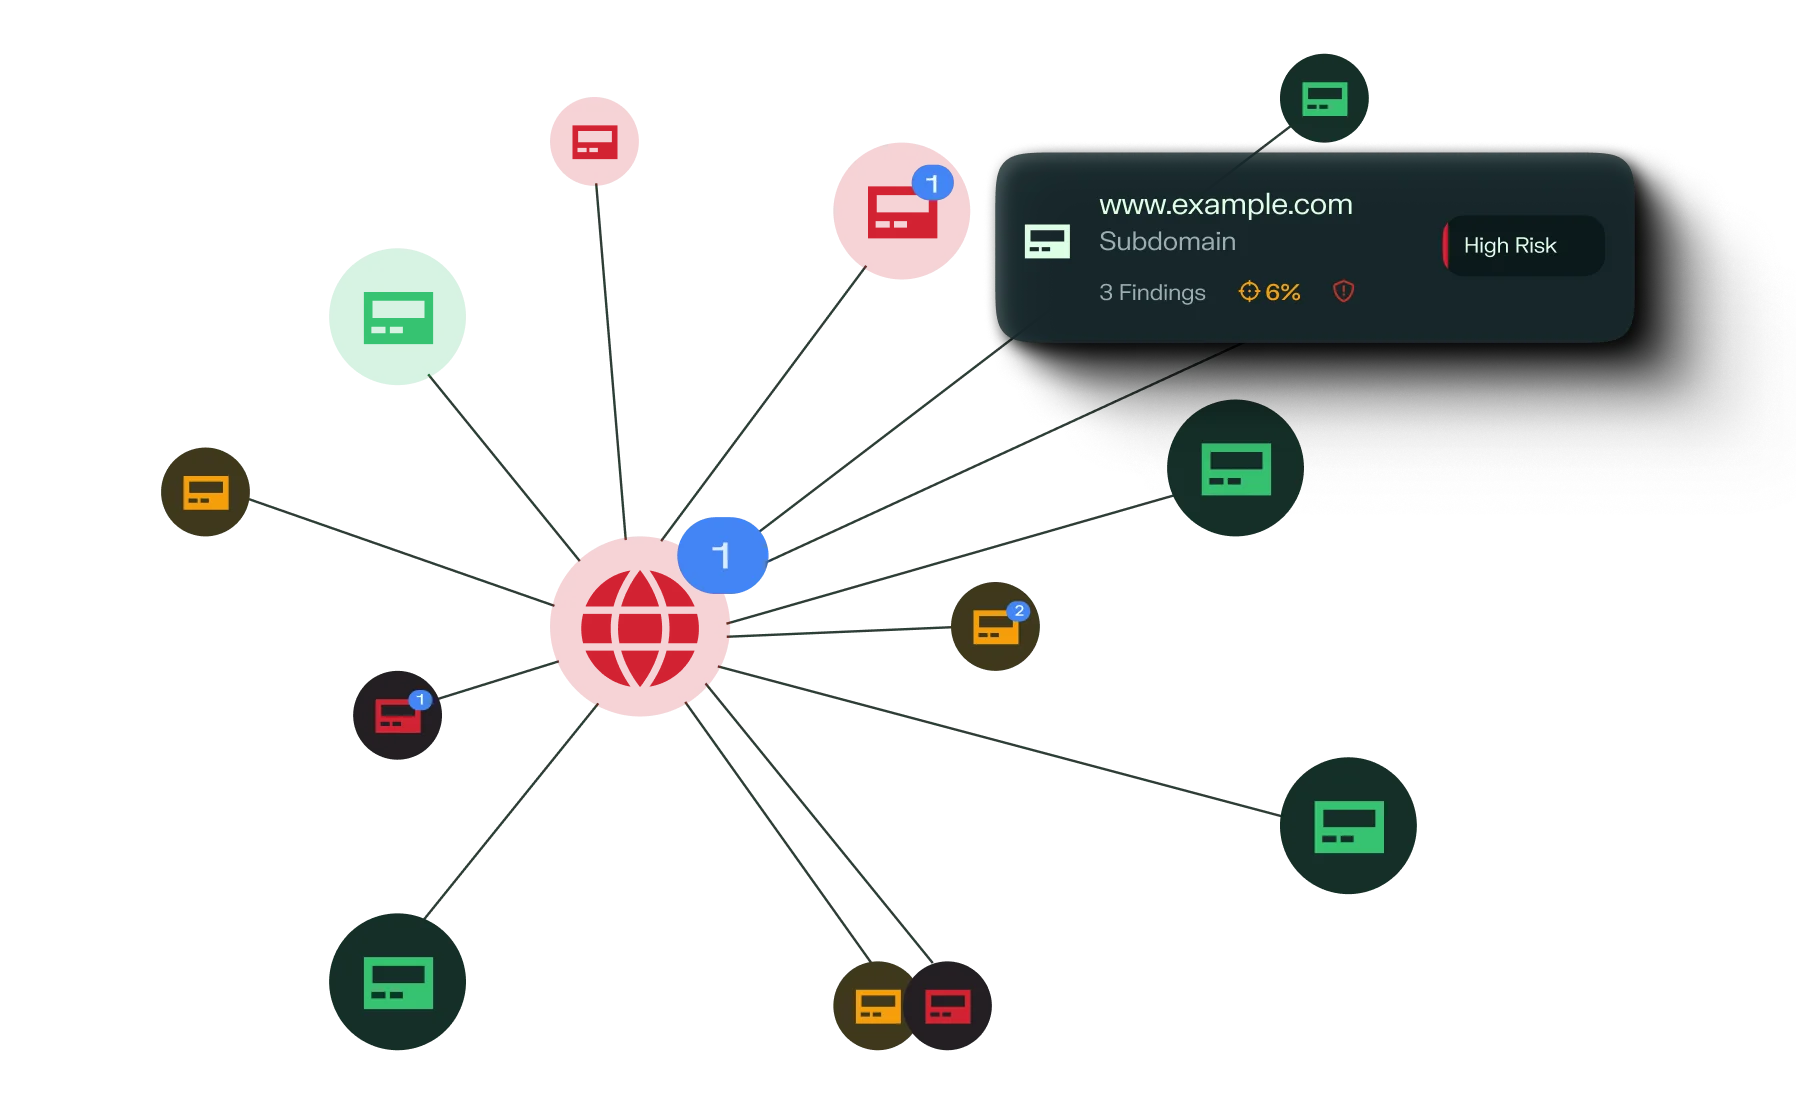
Grafo de ativos descobertos a partir de um domínio
Testar

Exploração inteligente

Rotinas de exploração não destrutivas confirmam se a vulnerabilidade é real. O motor encadeia técnicas e muda de abordagem quando a primeira tentativa falha.
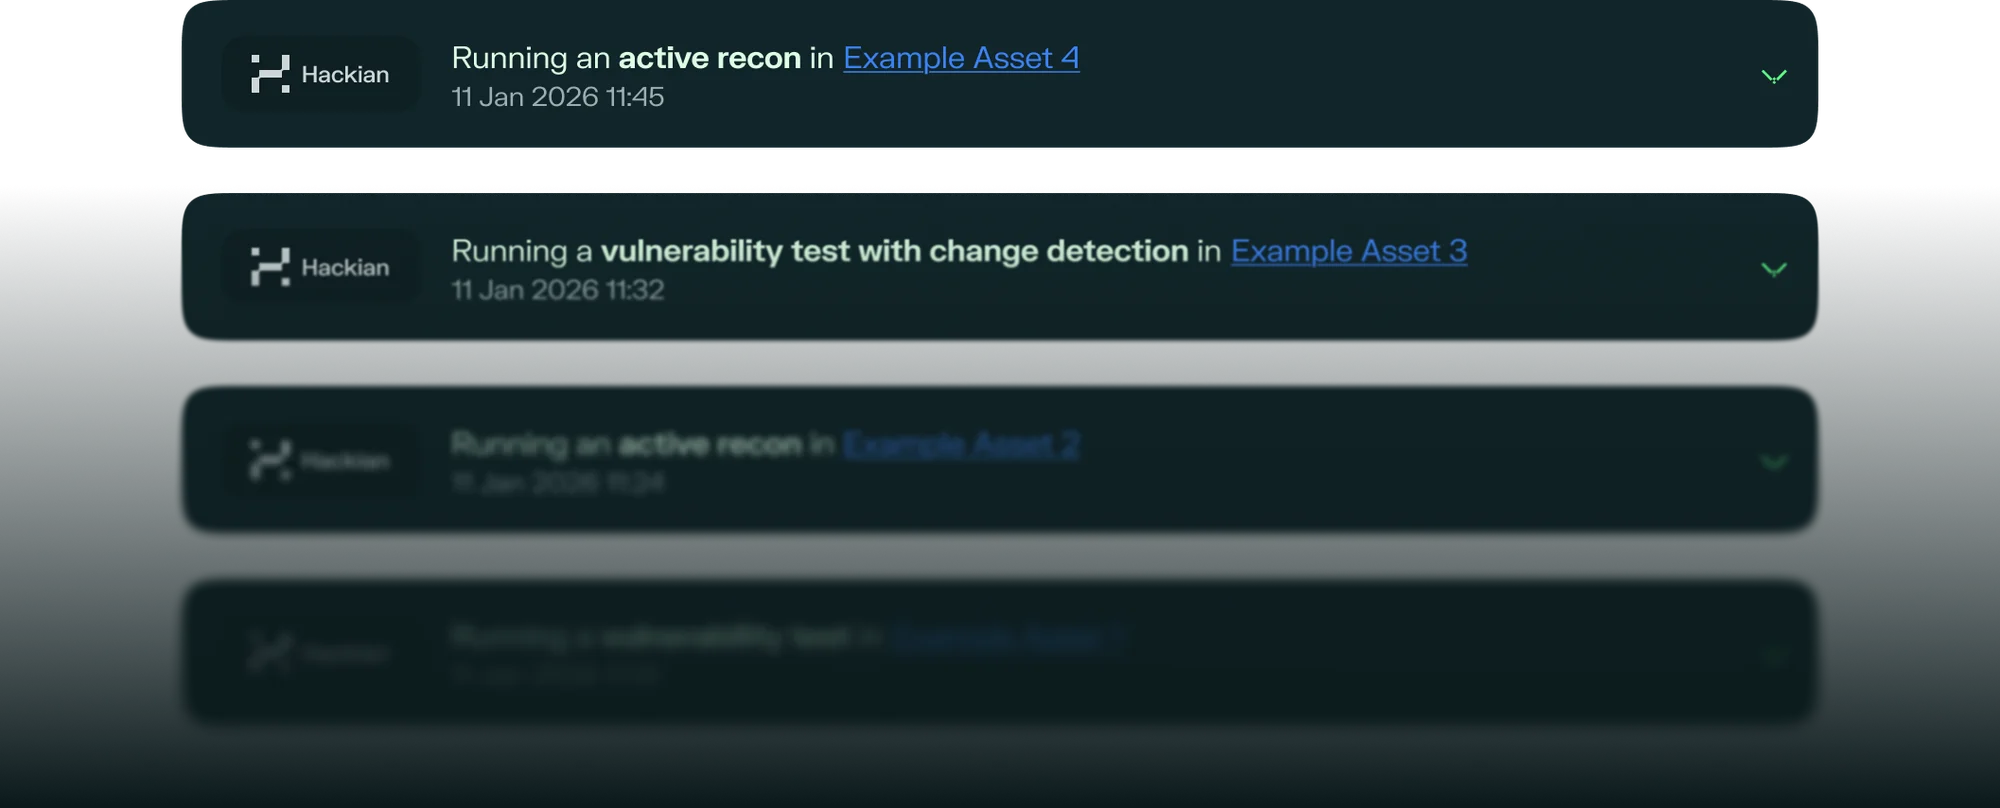
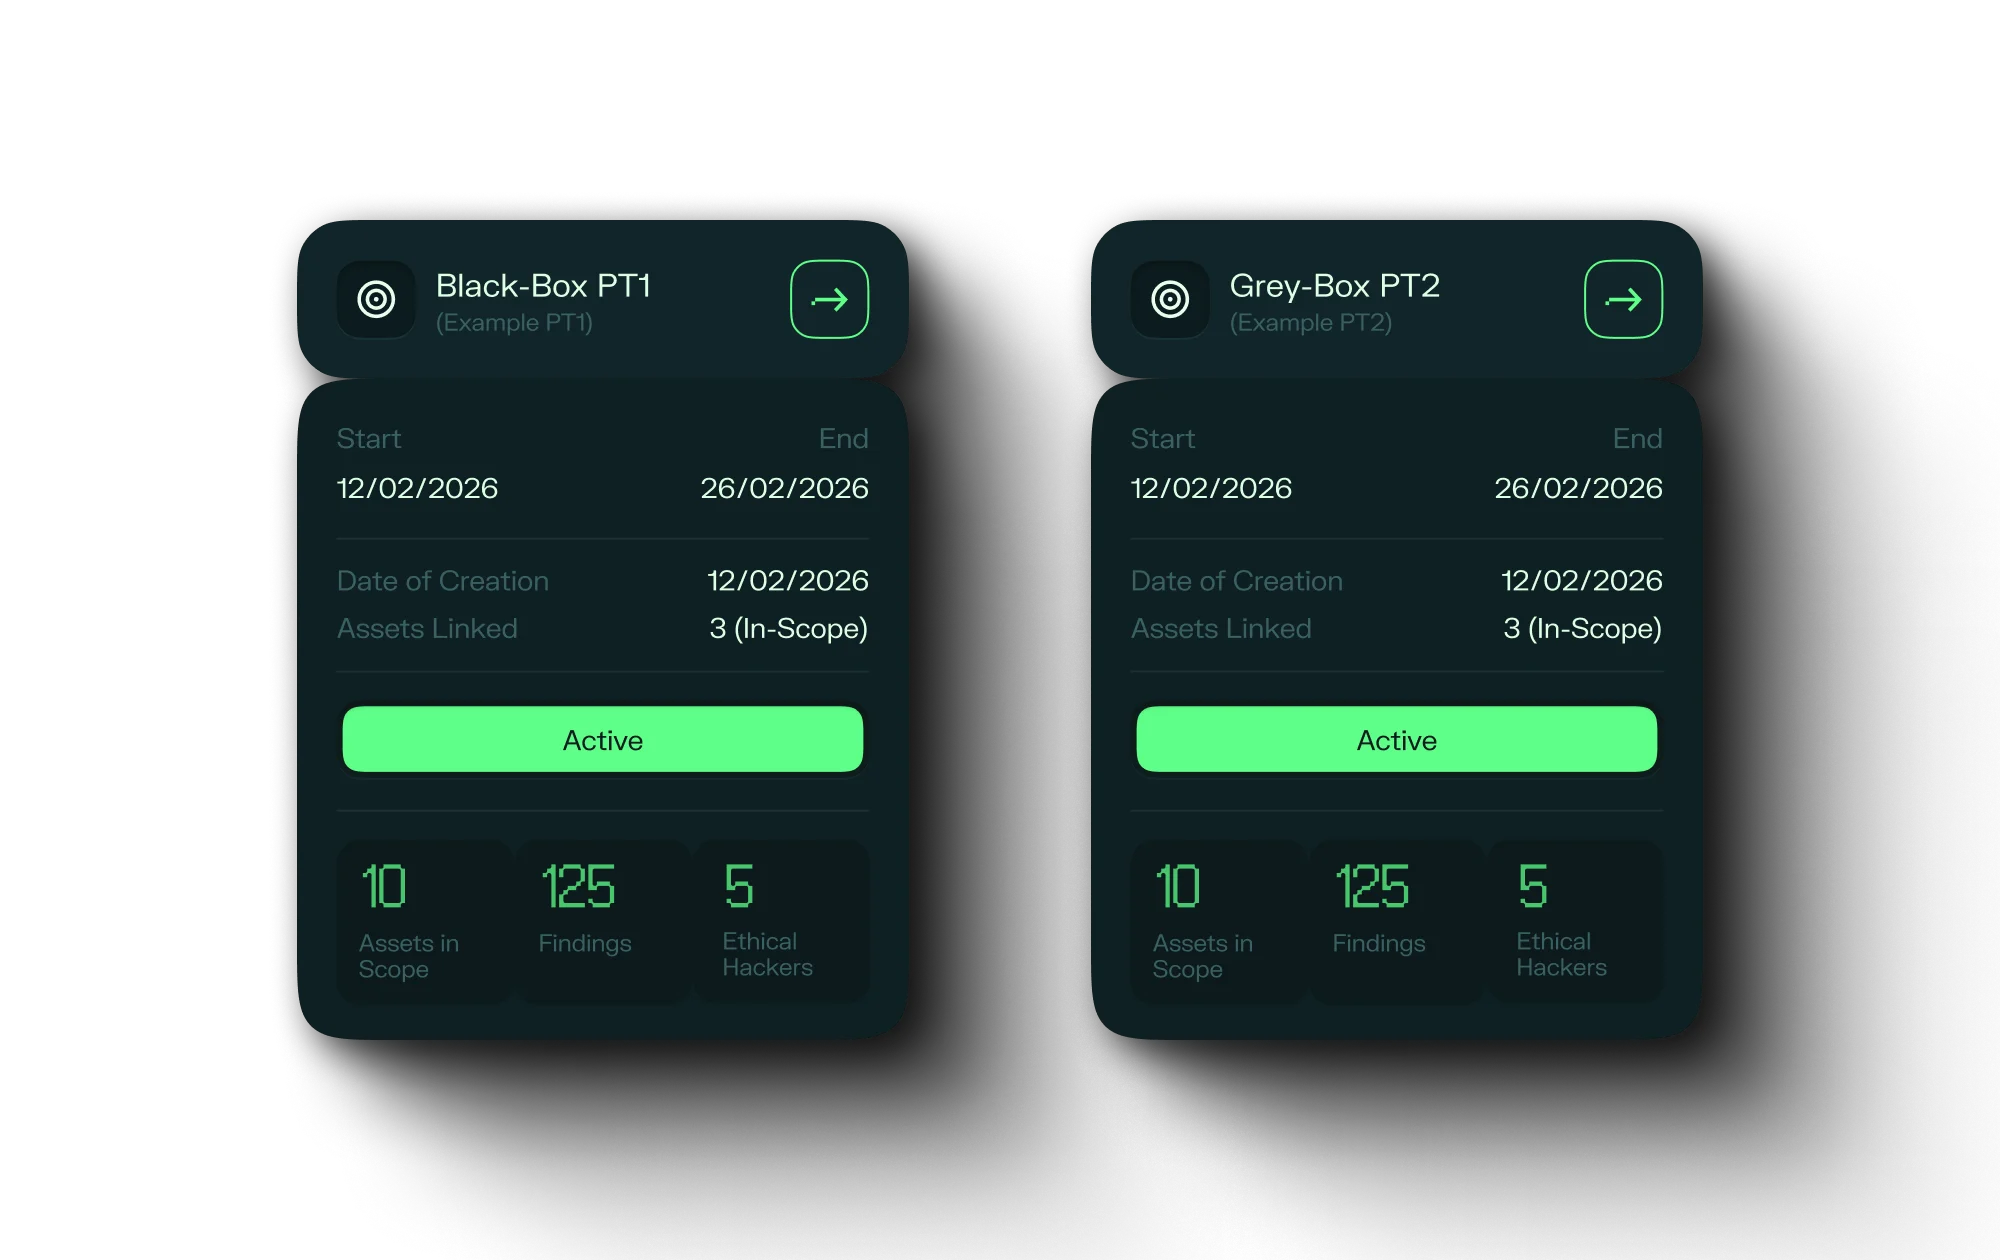
Testes do Hackian em execuçãoCards de pentest Black-Box e Grey-Box
Agir

Prova de exploração

Cada achado confirmado vem com payload reproduzível, evidência técnica e contextualização de impacto — o time reproduz, corrige e retesta com segurança.
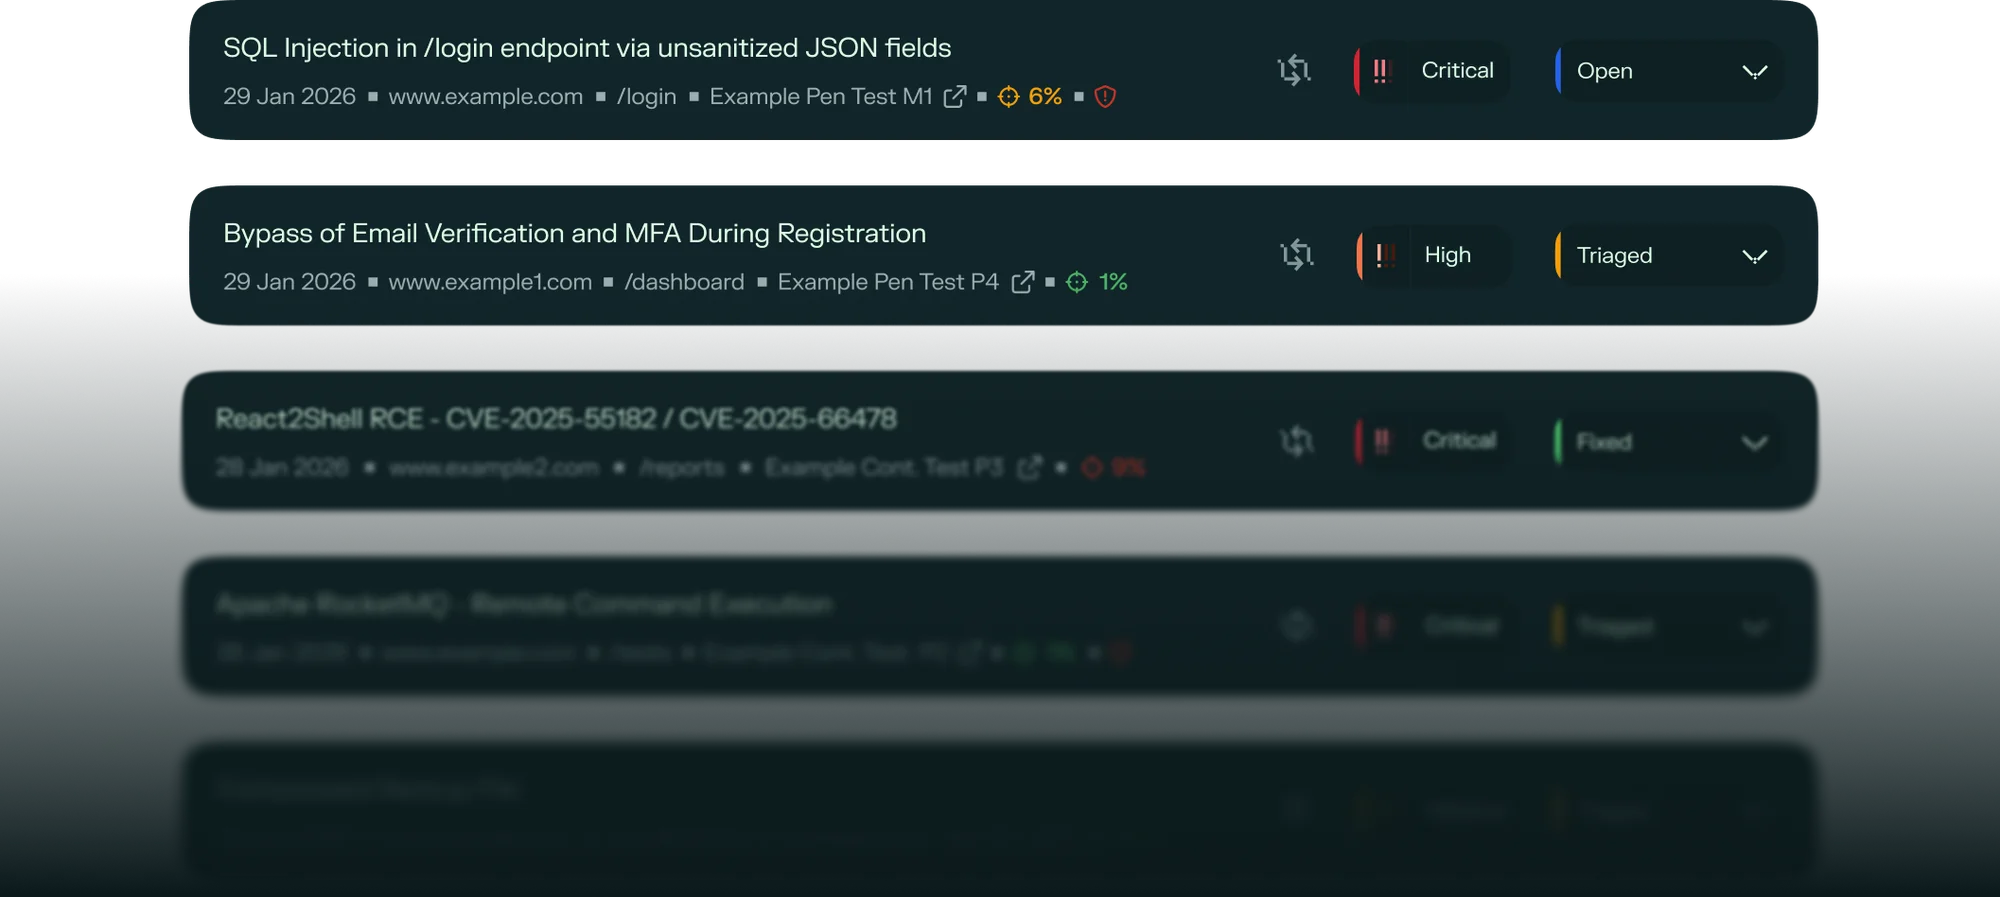
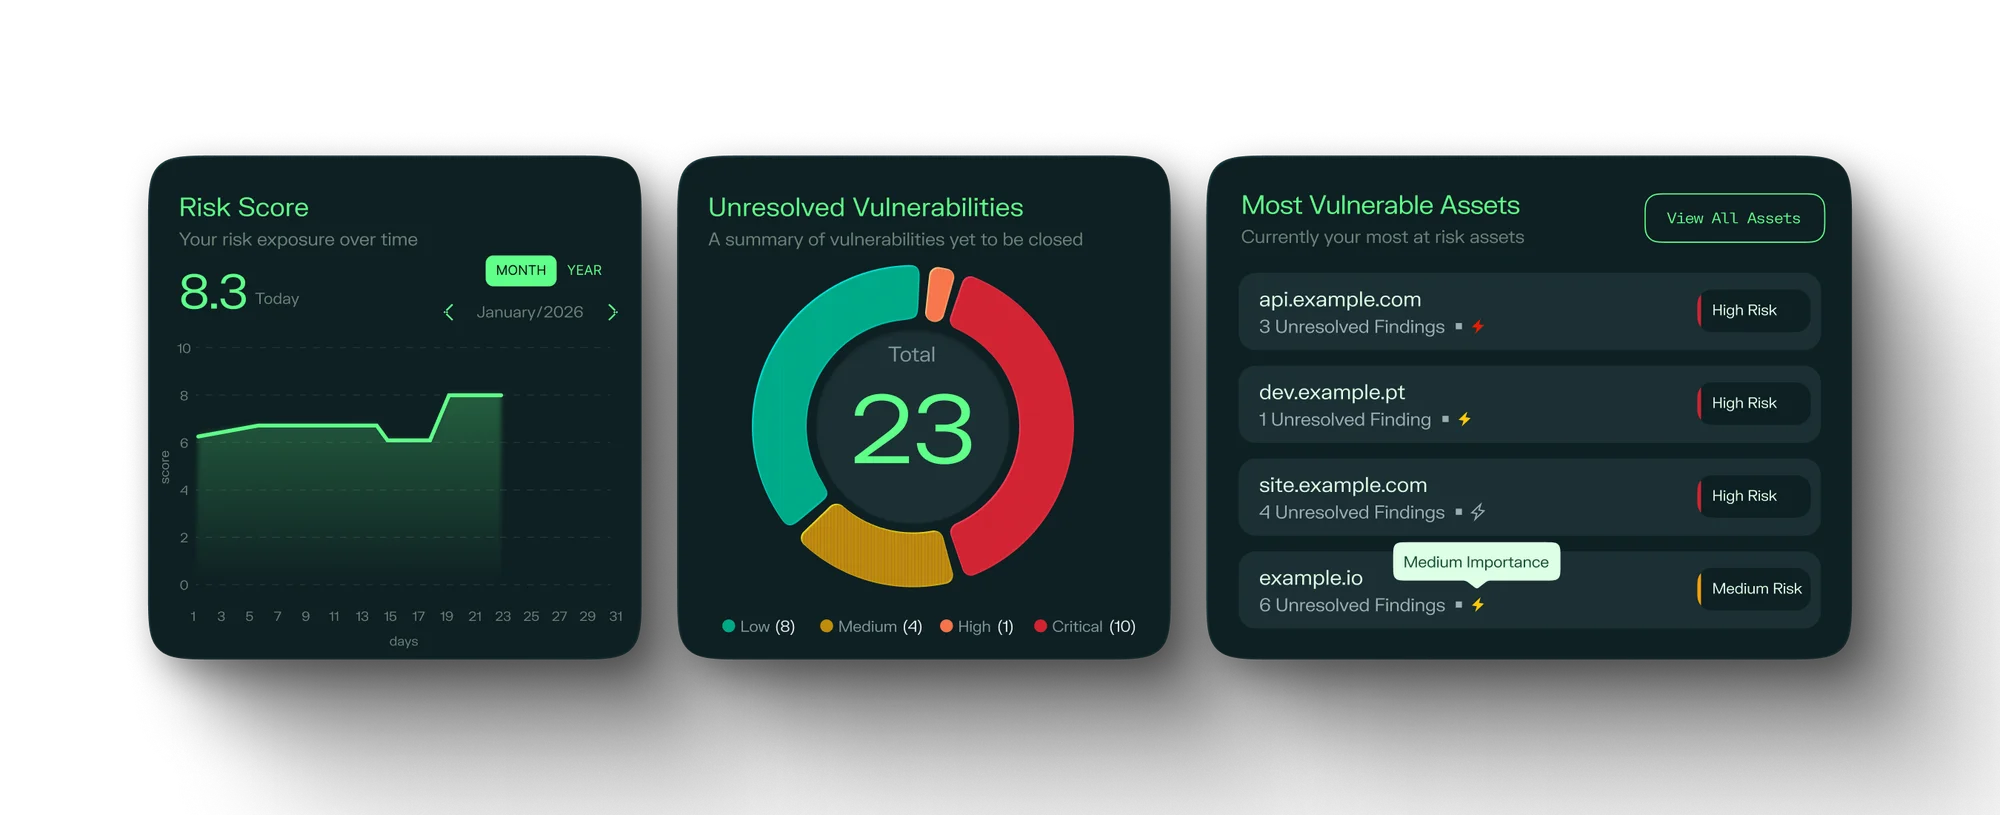
Lista de achados validados com severidade e statusPainel de risco com score, vulnerabilidades e ativos mais expostos
Seis frentes na mesma operação
Gestão de superfície de ataque
Descoberta contínua de subdomínios, APIs, serviços expostos e ativos em nuvem — incluindo o que não está no inventário.
Validação adversarial de exposição
Pentest autônomo executando milhares de cenários de ataque, disparado por mudança de código ou de infraestrutura.
Gestão de vulnerabilidades por risco
Priorização pelo que é comprovadamente explorável no seu ambiente, não pela severidade genérica do CVE.
Pentest sob demanda
Teste pontual em qualquer escopo, combinando velocidade da automação com validação de especialista.
Quantificação de exposição
Leitura consolidada do risco real da operação, com evolução ao longo do tempo.
Compliance e relatórios
Evidência auditável para ISO 27001, PCI-DSS, SOC 2 e exigências setoriais.
Como contratar

Duas formas de operar a solução

Modalidade 1
Autogerido
Você recebe a plataforma implantada e com escopo configurado, e opera o programa com seu time interno.
  • •Mapeamento inicial da superfície de ataque
  • •Implantação e configuração do escopo de teste
  • •Treinamento do time interno na plataforma
  • •Aquisição de licença
Modalidade 2 · Recomendada
Gerenciado pela BestSafe
Nosso time conduz o programa de validação. Você recebe o que foi confirmado e a ordem de correção.
  • •Calibragem contínua de escopo e frequência
  • •Triagem dos achados e priorização por risco de negócio
  • •Acompanhamento da remediação e reteste
  • •Relatório executivo mensal

Perguntas frequentes

O que decisores costumam perguntar

Se sua dúvida não está aqui, fale direto com nosso time — respondemos em até 1 dia útil.

Complementa. O pentest manual aprofunda cenários que exigem julgamento humano — lógica de negócio, engenharia social, cadeias longas de exploração. A validação contínua cobre o que o manual não alcança: frequência, escala e velocidade. Na prática, quem roda os dois chega ao pentest anual com o básico já mapeado, e o especialista usa o tempo dele no que é realmente complexo.

Próximo passo

30 minutos para mapear sua superfície de exposição

Um diagnóstico direto com nosso time — sem chatbot, sem apresentação institucional. Só o que importa para decidir se essa é a solução certa para o seu contexto.