Detecção e resposta 24x7, proteção de endpoint e segurança de cloud — com o ecossistema Sophos implantado e operado pela BestSafe.
Credenciamento nas quatro frentes do ecossistema, obtido com certificação técnica e treinamento contínuo do time.
Sophos é Líder no Gartner® Magic Quadrant™ for Endpoint Protection 2026, pela 17ª vez consecutiva.
Gartner®, Magic Quadrant for Endpoint Protection, Deepak Mishra, Evgeny Mirolyubov, Nikul Patel, 26 May 2026. GARTNER is a registered trademark and service mark of Gartner, Inc. and/or its affiliates in the U.S. and internationally, and PEER INSIGHTS and GARTNER PEER INSIGHTS CUSTOMERS’ CHOICE BADGE is a registered trademark of Gartner, Inc. and/or its affiliates and are used herein with permission. All rights reserved. Gartner does not endorse any vendor, product or service depicted in its research publications, and does not advise technology users to select only those vendors with the highest ratings or other designation. Gartner research publications consist of the opinions of Gartner’s research organization and should not be construed as statements of fact. Gartner disclaims all warranties, expressed or implied, with respect to this research, including any warranties of merchantability or fitness for a particular purpose.
Ataques de ransomware avançados acontecem de madrugada, em finais de semana e feriados — exatamente quando seu time não está olhando. O tempo médio entre o acesso inicial e o impacto caiu para horas. Se a detecção depende de alguém abrir o SIEM na segunda-feira, já é tarde.
Ter ferramentas de endpoint e firewall não é o mesmo que ter defesa. A maioria das empresas compra proteção, mas não opera: alertas acumulam, logs não são correlacionados e ninguém investiga o que o EDR sinalizou às 3h da manhã.
A saída é detecção e resposta gerenciada de verdade — SOC 24x7 com analistas especializados que investigam, contêm e respondem a ameaças em tempo real, integrados ao seu ambiente.
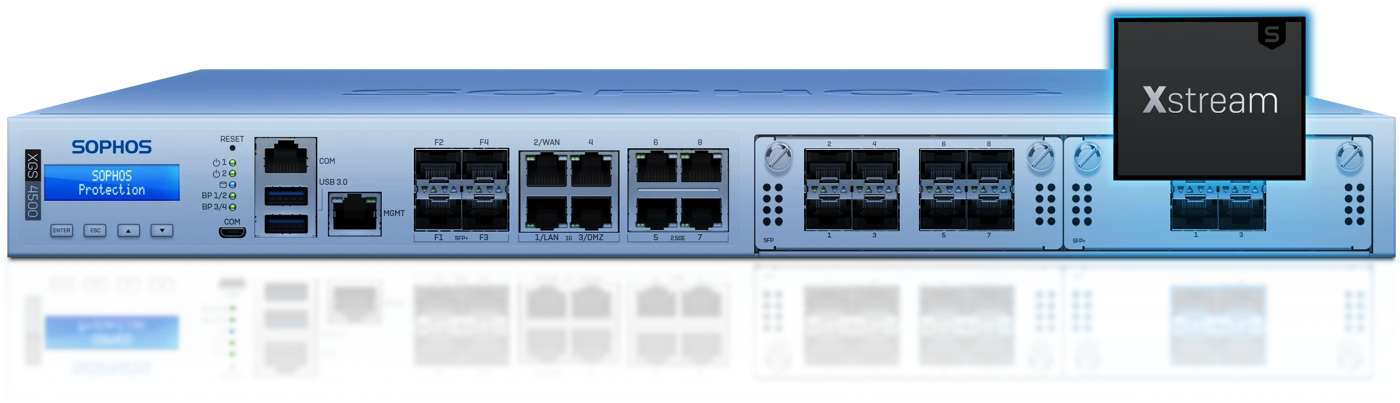
A Sophos fornece o MDR 24x7. A BestSafe cuida para que a solução esteja corretamente implantada, integrada e alinhada ao ambiente e aos processos da sua empresa.
O Sophos Fusion conecta os módulos num sistema de defesa unificado — onde cada ameaça detectada eleva a proteção de todo o ecossistema automaticamente.
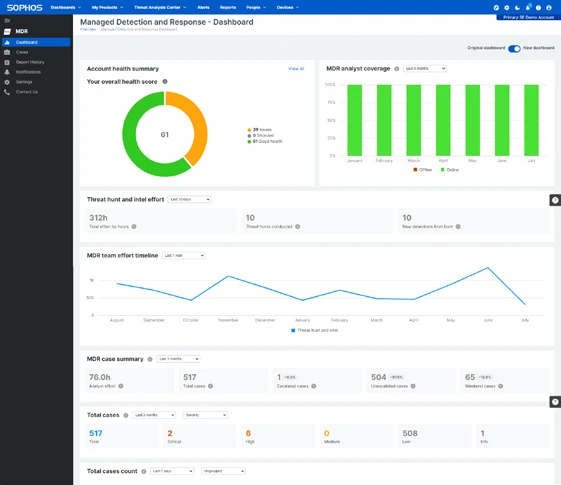
O time de MDR da Sophos monitora, caça ameaças e executa ações de contenção, como isolar máquina e revogar sessão, dentro de um nível de autoridade acordado com você.
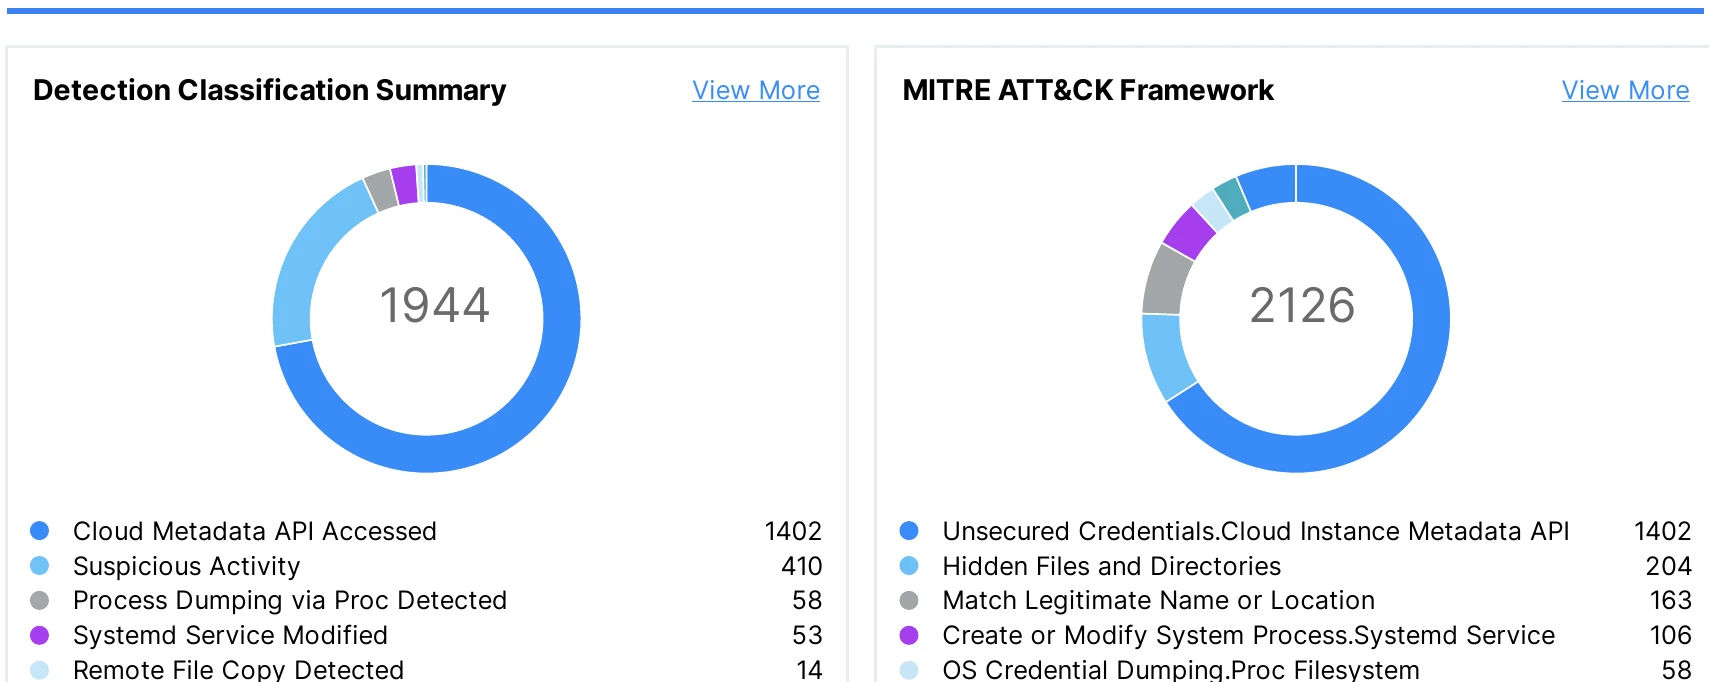
Relatório com detecções classificadas, técnicas mapeadas no MITRE ATT&CK, casos investigados e ações de resposta executadas. A BestSafe traduz esses dados em recomendações para o seu comitê.
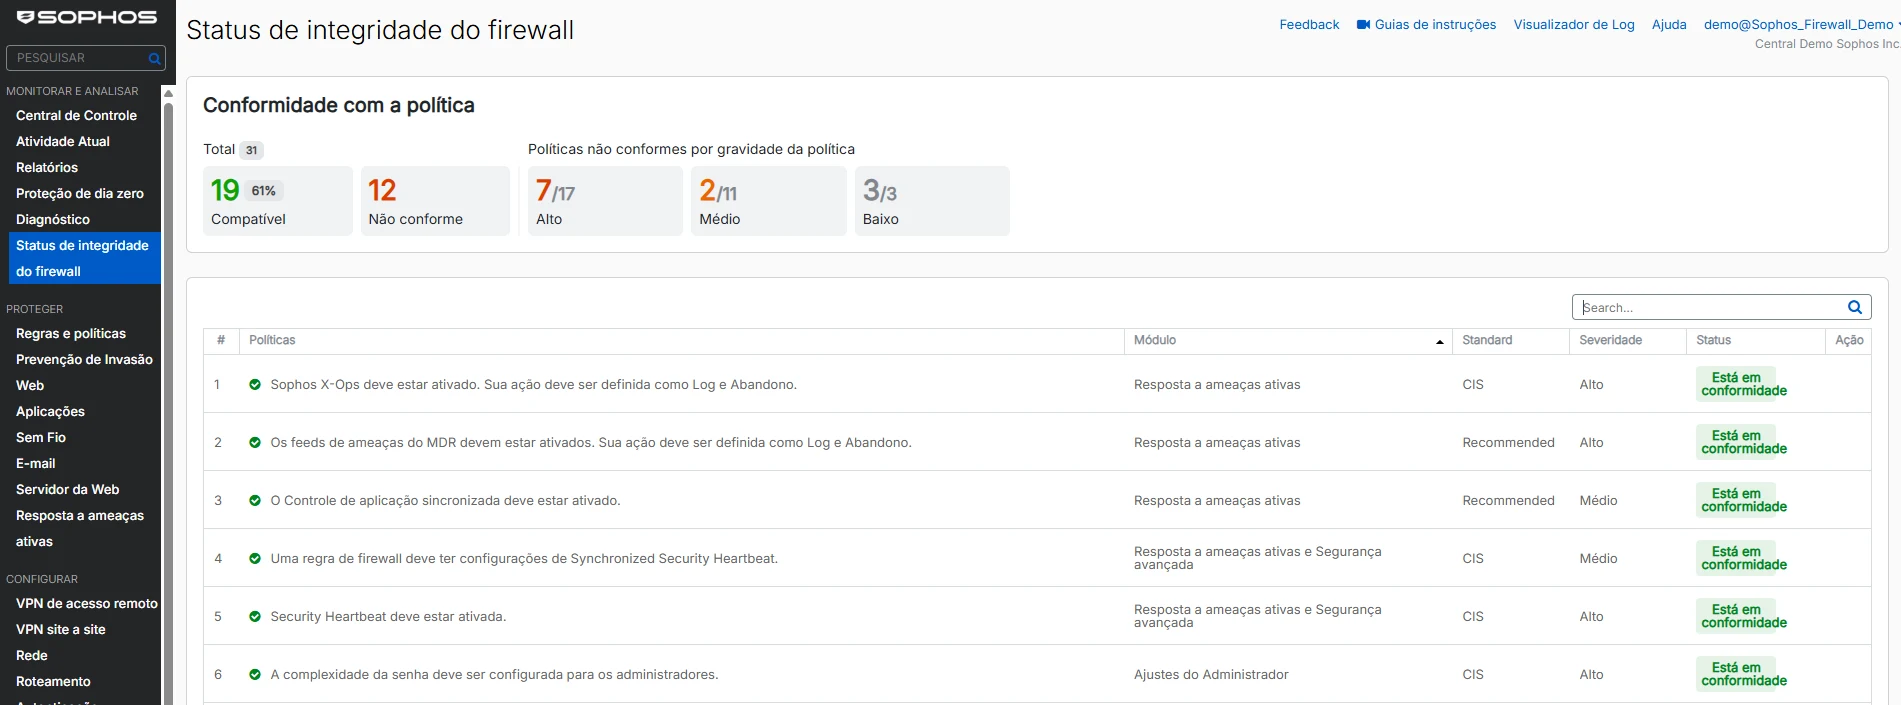
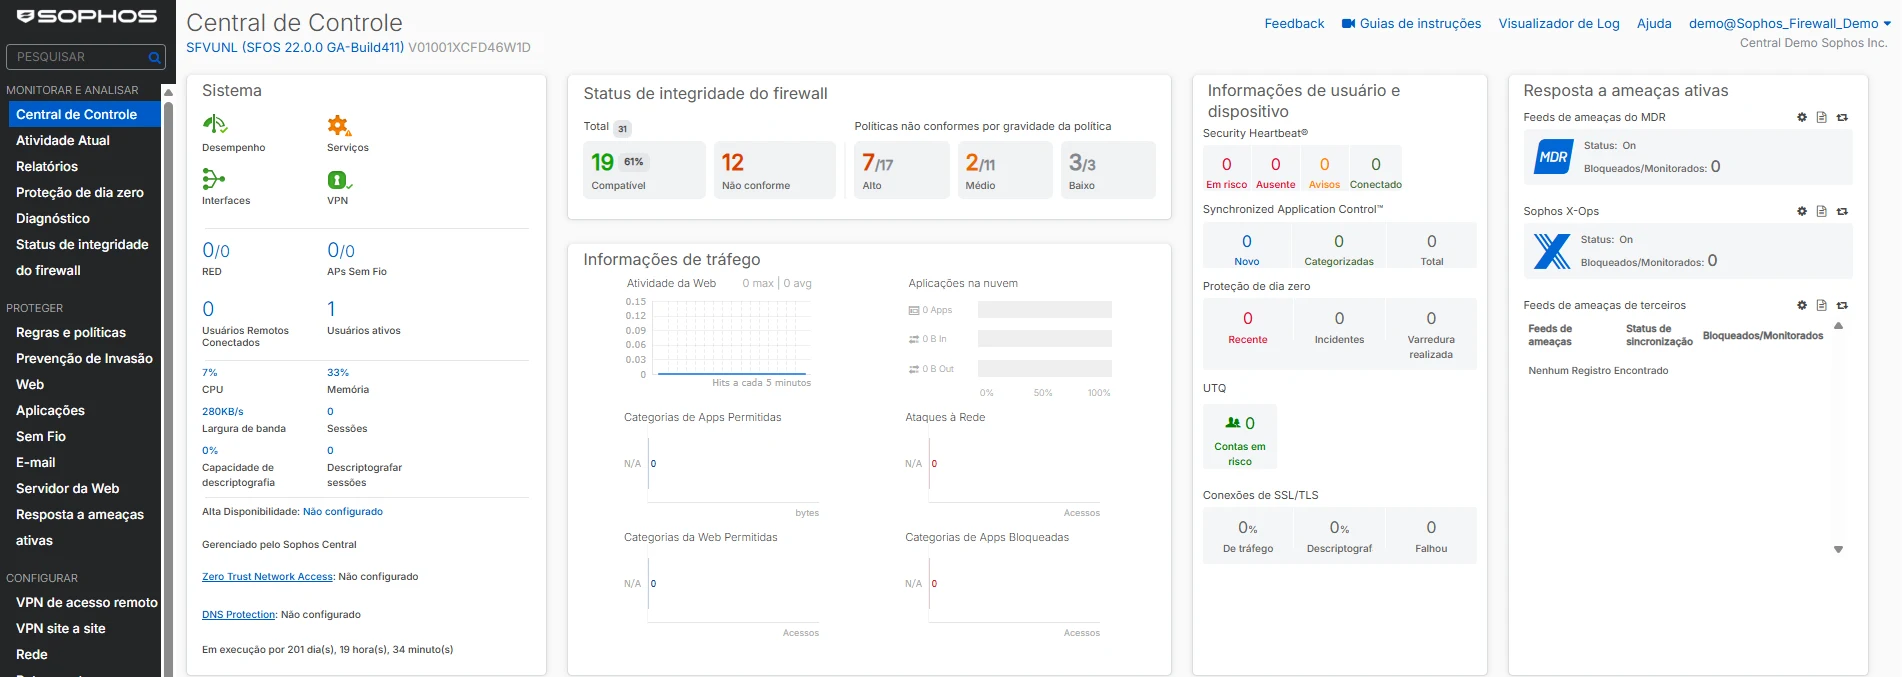
O Sophos Firewall recebe os feeds de ameaças do MDR e do Sophos X-Ops e verifica a própria configuração contra boas práticas, política a política.
Phishing coletou a senha e o token de sessão de um usuário. O atacante entrou na conta usando a sessão válida.
O MDR identifica autenticação bem-sucedida com token de sessão reaproveitado, sinal de credencial coletada por phishing.
Login da conta bloqueado e todas as sessões ativas revogadas no Microsoft Entra ID, impedindo o retorno do atacante.
Notificação com o que aconteceu e as medidas recomendadas para evitar que o caso se repita.
Caso documentado pela Sophos, dezembro de 2025. Horários em UTC.
A BestSafe publicou uma análise técnica mostrando que a combinação de detecção gerenciada 24x7 (Sophos MDR) com programa de conscientização (Beephish) cobre os dois vetores explorados no incidente: acesso inicial por phishing e movimentação lateral sem detecção.
Perguntas frequentes
Se sua dúvida não está aqui, fale direto com nosso time — respondemos em até 1 dia útil.
Próximo passo
Um diagnóstico direto com nosso time — sem chatbot, sem apresentação genérica. Avaliamos seu ambiente, mostramos o Sophos em ação e indicamos o modelo certo para a sua operação.